フィッシング対策協議会は12月6日、マイナポータルを騙るフィッシングの報告を受けているとして、注意喚起を発表した。デジタル庁も同様の注意喚起を発表している。
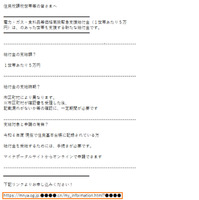
確認されているフィッシングメールの件名は次の通り。
・電力・ガス・食料品等価格高騰緊急支援給付金(5万円/1世帯)のご案内
また、デジタル庁では次の特徴を公開している。
・件名に「マイナポイント第2弾」や「電力・ガス・食料品等価格高騰緊急支援給付金(5万円/1世帯)のご案内」などと入った不審メール
・「マイナポイントプレゼント」、「電力・ガス・食料品等価格高騰緊急支援給付金」、「特別定額給付金の特設サイトを開設」、「税金滞納差し押さえ」などといった内容で特設サイトへの誘導や支払期限を連絡するメール
なお、デジタル庁によると、2023年9月30日をもってマイナポイント第2弾の申込は受付終了している。相談窓口はマイナンバー総合フリーダイヤル(0120‐95‐0178)。
確認されているフィッシングサイトのURLアドレスは次の通り、
https://mnya.og.jp.●●●●.cn/my_information.html?●●●●
上記以外のドメイン、URLが使われてることがあり、URLにパスやパラメータが付いていることもある。
12月06日17:00 時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるとして、引き続き注意を呼びかけている。
身に覚えのないメールや不審なメールが届いた場合にはURLをクリックせず、速やかにメールを削除する。またリンク先のサイトでログイン情報や個人情報、クレジットカード情報、3-Dセキュアの認証情報など等を絶対に入力したり選択したりしないこととしている。
フィッシングサイトは本物のサイトの画面をコピーして作成することが多く、見分けることは非常に困難であるため、日頃からサービスへログインする際は、メールやSMS内のリンクではなく、いつも利用しているスマートフォンの公式アプリやブラウザーのブックマークなどからアクセスすることとしている。