オープンソース開発者をパニックに陥れた EUサイバーレジリエンス法 最終決定 | ScanNetSecurity
2026.11.03(火)

オープンソース開発者をパニックに陥れた EUサイバーレジリエンス法 最終決定

 サイバーレジリエンス法に対する懸念は、10 月にも表明化していた。サイバーレジリエンス法をまとめる際に欧州委員会がオープンソースコミュニティをほとんど無視していたことが明らかになったからだ。幸いなことに最新バージョンはこれらの懸念に対処しているようだ。

国際 TheRegister
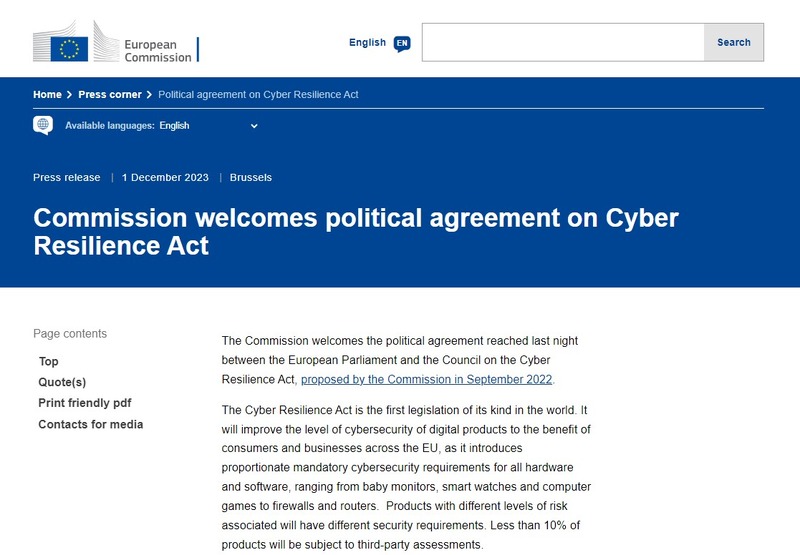
Political agreement on Cyber Resilience Act(https://ec.europa.eu/)
Political agreement on Cyber Resilience Act(https://ec.europa.eu/) 全 1 枚 拡大写真

 欧州連合(EU)の議会と理事会は、サイバーレジリエンス法(CRA)について合意に達し、待望のセキュリティ規制について、最終承認・採択への道筋をつけるとともに、オープンソースソフトウェアを除外する新たな規則を定めた。

 CRA は、2022 年 9 月に欧州委員会が提出したもので、赤ちゃんモニターからルーターに至るまで、すべてのハードウェアおよびソフトウェア製品にサイバーセキュリティの必須要件を課すものである。

 議会と理事会での採択から 20 日後に施行される CRA は、ハードウェアおよびソフトウェアメーカーにいくつかの威圧的な目標を達成することを求めるものとなる。この規則には、新たに発見された脆弱性が悪用されている場合に 24 時間以内に開示することや、5 年間のセキュリティパッチサポート、すべてのセキュリティ機能の完全な文書化などが含まれている。

 製造業者、輸入業者、流通業者は、36 か月以内にこの要件を採用しなければ、最高で 1,500 万ユーロまたは世界での年間総売上高の 2.5 %以下の罰金を科せられる。

 セキュリティが強化されるのは良いことだが、CRA がオープンソースソフトウェアに及ぼす潜在的な影響について懸念が提起されてきた。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop