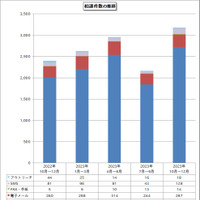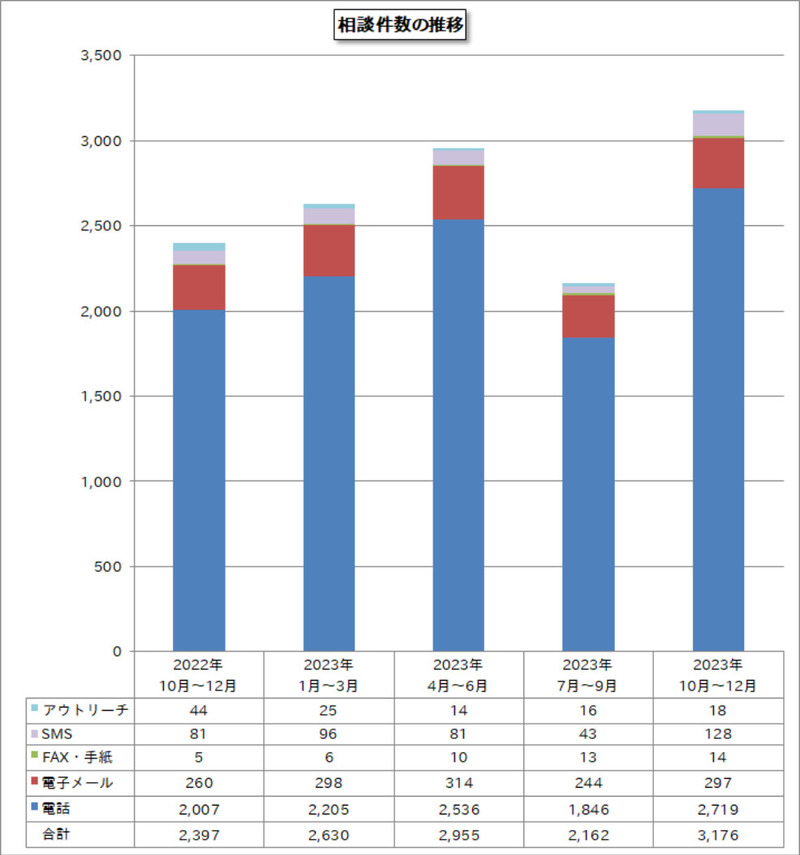
独立行政法人情報処理推進機構(IPA)は1月23日、2023年第4四半期(10月~12月)における「情報セキュリティ安心相談窓口の相談状況」を発表した。同四半期における相談対応件数は3,176件で、前四半期から約46.9%増加した。
相談件数を手口別にみると、「ウイルス検出の偽警告」に関する相談が1,324件最も多く全体の41.7%を占めた。以下、「宅配便業者・通信事業者・公的機関をかたる偽SMS」(165件:5.2%)、「不正ログイン」(103件:3.2%)、「暗号資産(仮想通貨)で金銭を要求する迷惑メール」(47件:1.5%)、「ワンクリック請求」(34件:1.1%)と続いた。
前四半期からの推移では、「ウイルス検出の偽警告」に関する相談は約2.1倍、減少傾向にあった「宅配便業者・通信事業者・公的機関をかたる偽SMS」は約75.5%増加、「不正ログイン」は約16.9%の減少、「暗号資産(仮想通貨)で金銭を要求する迷惑メール」は約2.9倍と最も増加、「ワンクリック請求」は約13.3%の増加となった。
「暗号資産(仮想通貨)で金銭を要求する迷惑メール」の増加は、2023年12月25日に警察庁と金融庁が発表した「フィッシングによるものとみられるインターネットバンキングに係る不正送金被害の急増について」という注意喚起を裏付ける形となった。フィッシングからの不正送金被害の件数は5,147件、被害金額は約80.1億円と前年比で約5倍の過去最高を記録した。不正送金先も暗号資産に移行しているという。
レポートでは相談事例として、「自社ウェブサイトを改ざんされ偽ECサイトへリダイレクトする踏み台にされた被害」、「自社をかたる不審なメールの発信」、「偽のセキュリティ警告(サポート詐欺)からネットバンキングの不正送金をされた被害」、「偽SMSのフィッシングから不正送金されたと思われる被害」の4つを取り上げている。
自社ウェブサイトを改ざんされ偽ECサイトへリダイレクトする踏み台にされた被害の事例では、「自社のウェブサイトを改ざんされた」、「CMSにウイルス駆除用のプラグインを入れて対処を行ったが、自社サイトのドメイン名を検索すると依然として多数の偽サイトが表示される」という相談内容であった。
IPAが「site:ドメイン名」のキーワードで検索したところ、相談のあった企業のサイト以外に偽ECサイトの商品情報や価格情報が表示されており、リンクをクリックすると、検索結果の表示とは異なるURLの偽ECサイトにリダイレクトされた。
リダイレクト先のURLは同社ウェブサイトからのレスポンスに含まれていたことから、同社のウェブサイトを踏み台にして偽ECサイトに誘導する状況が続いていると考えられた。IPAでは同社に対し、ウェブサイトで使用しているCMSや他のソフトウェアに既知の脆弱性がないかを、CMSへの不審なログインが発生していないかをログから確認するよう回答したという。
こうした被害に遭わないための対策として、IPAは以下を挙げている。
・ウェブサイトで使用しているCMSやソフトウェアに既知の脆弱性がないかを定期的に確認して更新を行う。
・ウェブサイトに不審なファイルが設置されていないかを定期的に確認する。
・ウェブサイトへのログイン履歴に不審なものがないかを定期的に確認する。
・ウェブサイトの構築を外部に委託する場合、上記の定期点検を自社と委託先のどちらで行うかの検討をする。
・CMSの管理者パスワードを「長く」「複雑」なものにする、加えて多要素認証の導入を検討する。
・脆弱性を悪用した攻撃のリスクを下げるために、WAF(Web Application Firewall)の導入を検討する。