メール・コンテナ・クラウド各技術のリスクと対策 ~ SHIFT SECURITY がハンドブック公開 | ScanNetSecurity
2026.09.25(金)

メール・コンテナ・クラウド各技術のリスクと対策 ~ SHIFT SECURITY がハンドブック公開

 メール・コンテナ・クラウド各技術のリスクを再確認したいときや、第三者に説明するときに活用できる資料となっている。手元に置いておきたい資料といえそうだ。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
PR
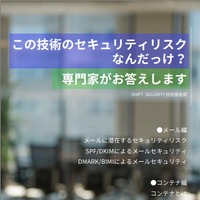
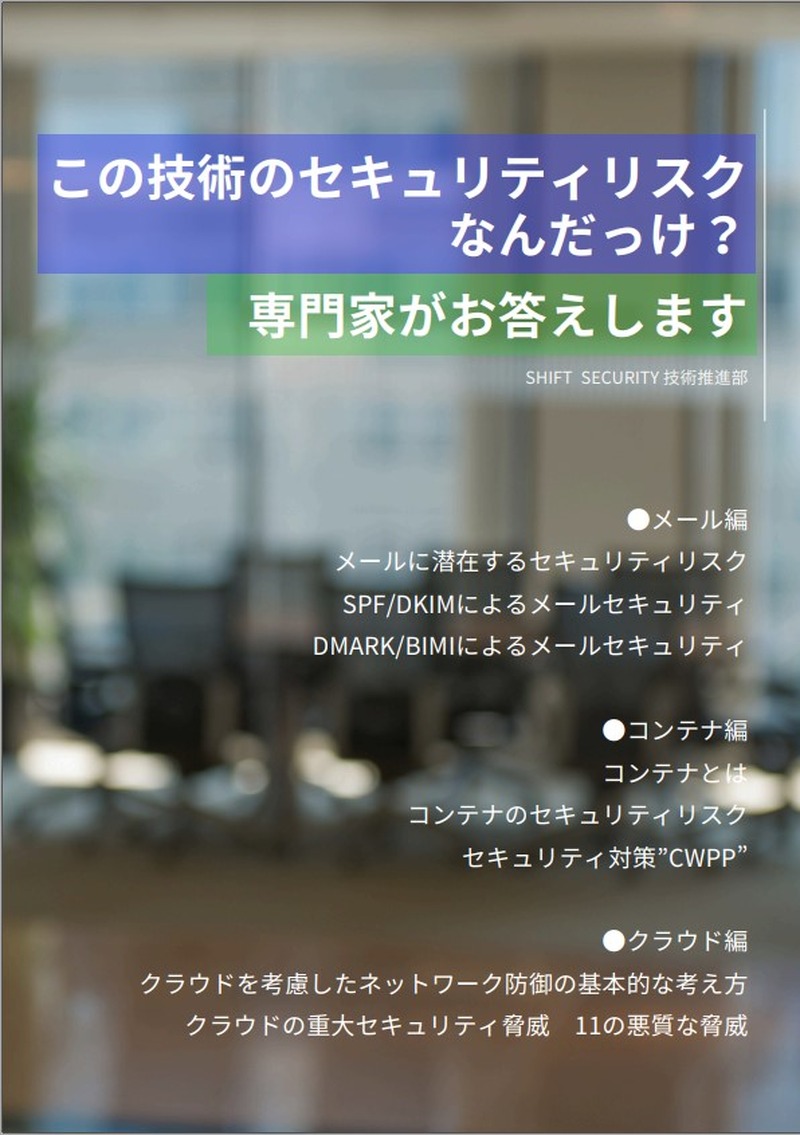
資料「この技術のセキュリティリスクなんだっけ?専門家がお答えします」全36ページ(株式会社SHIFT SECURITY)
資料「この技術のセキュリティリスクなんだっけ?専門家がお答えします」全36ページ(株式会社SHIFT SECURITY) 全 3 枚 拡大写真

 株式会社SHIFT SECURITYは5月15日、DL資料第2段として「この技術のセキュリティリスクなんだっけ? 専門家がお答えします」を公開した。この資料は、業界問わず多くの企業で利用されるメール・コンテナ・クラウドの3つの技術のセキュリティリスクと対策方法を専門家が解説した全36ページのPDF資料。要登録で無料ダウンロードできる。

 資料の内容は、同社サイトにおいて2019年から2023年の期間に執筆されたセキュリティ技術者による用語解説ブログ「セキュリティの学び場」から、メール・コンテナ・クラウド関連の記事をピックアップし、再編集したもの。項目ごとに出典となったブログ記事へのリンクが貼られている。

 メール編では、メールに潜在するセキュリティリスクの一つとして「送信者を偽装したメールの送付」を取り上げ、その対策の一つである送信ドメイン認証技術を紹介している。具体的には、SPF、DKIM、DMARCを紹介し、さらにその先の対応となるBIMIについても言及している。

 コンテナ編では、コンテナの基礎知識からセキュリティリスク、そしてコンテナセキュリティ対策である「CWPP」を紹介し、「CSPM」との違いを紹介している。

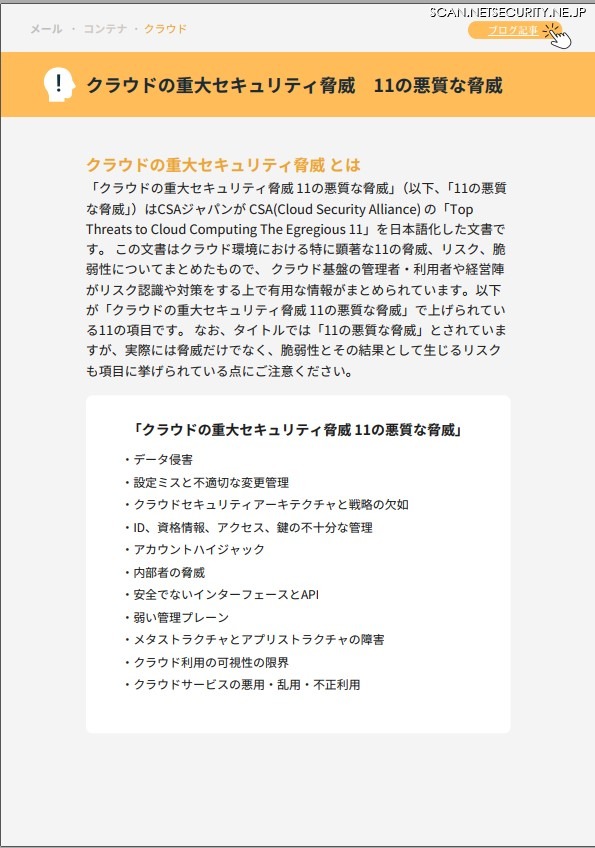
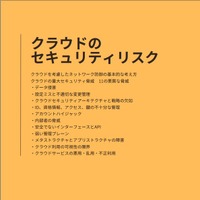
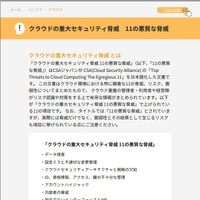
 クラウド編では、クラウドを考慮したネットワーク防御の基本的な考え方と、クラウドの重大セキュリティ脅威として次の11の悪質な脅威を紹介している。

・データ侵害
・設定ミスと不適切な変更管理
・クラウドセキュリティアーキテクチャと戦略の欠如
・ID、資格情報、アクセス、鍵の不十分な管理
・アカウントハイジャック
・内部者の脅威
・安全でないインターフェースとAPI
・弱い管理プレーン
・メタストラクチャとアプリストラクチャの障害
・クラウド利用の可視性の限界
・クラウドサービスの悪用・乱用・不正利用

 リスクを再確認したいときや第三者に説明するときに活用できる資料となっている。また、リンク先のブログを参照することで、さらに知見を深めることもできる。手元に置いておきたい資料といえそうだ。


《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ロート製薬のシステムに不正アクセス

    ロート製薬のシステムに不正アクセス

  2. 「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

    「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

  3. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  4. 保存期間満了と思い公文書ファイル二度目の誤廃棄、71歳女性職員に戒告の懲戒処分

    保存期間満了と思い公文書ファイル二度目の誤廃棄、71歳女性職員に戒告の懲戒処分

  5. 実例を元に標的型攻撃メールの見分け方と対応を紹介(IPA)

    実例を元に標的型攻撃メールの見分け方と対応を紹介(IPA)

ランキングをもっと見る
PageTop