千葉県感染拡大防止対策協力金で使用したドメインを利用、フィッシング詐欺メールに注意喚起 | ScanNetSecurity
2026.11.20(金)

千葉県感染拡大防止対策協力金で使用したドメインを利用、フィッシング詐欺メールに注意喚起

 千葉県は5月27日、千葉県感染拡大防止対策協力金に使用していたドメインを利用したフィッシング詐欺メールへの注意喚起を発表した。

脆弱性と脅威 脅威動向
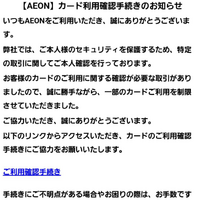
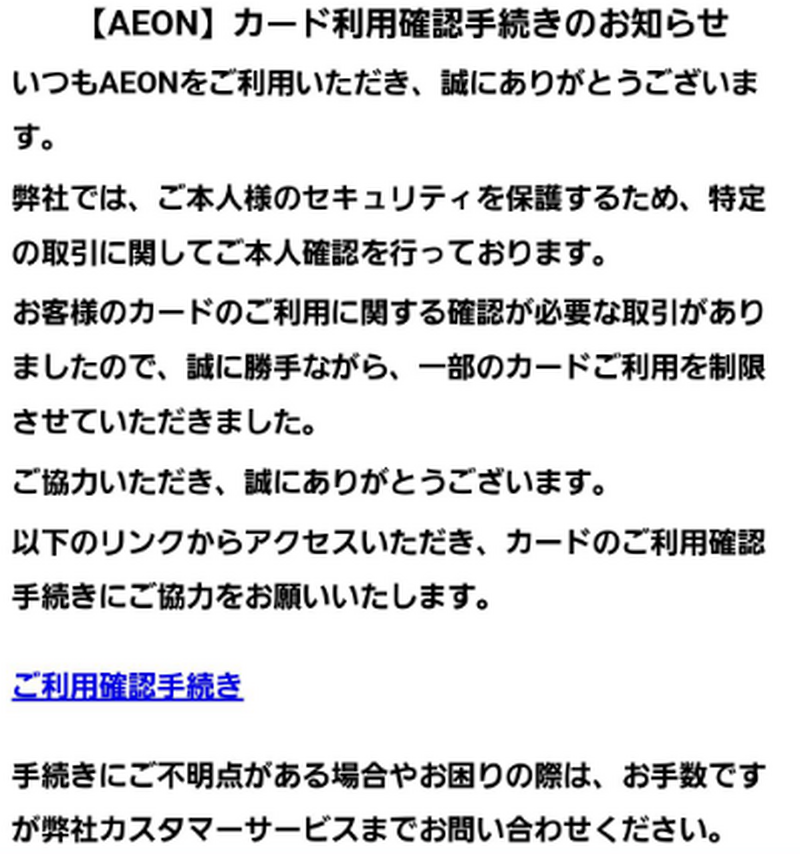
実際のメール画像
実際のメール画像 全 1 枚 拡大写真

 千葉県は5月27日、千葉県感染拡大防止対策協力金に使用していたドメインを利用したフィッシング詐欺メールへの注意喚起を発表した。

 同県によると、同県が新型コロナウイルス感染症への対応として、千葉県感染拡大防止対策協力金事業を実施していた際に、協力金申請のための特設サイトに使用していたドメイン(@chiba-inshokukyouryokukin.com)を用いたフィッシング詐欺メールが確認されているという。

 同県では事業終了とともに当該ドメインの使用も終了しており、フィッシング詐欺メールは同県が送信したものではない。

 確認されたフィッシング詐欺メールの発信元は「aeon」、件名は「【AEON】カード利用確認手続きのお知らせ」となっており、同県ではメール本文に記載されたリンク先「ご利用確認手続き」をクリックすると、クレジットカード番号や個人情報を入力させるフィッシングサイトへ誘導され、情報を盗み取られる可能性があるためクリックせず、不審なメールを受信した際は開封・返信せずに削除するよう呼びかけている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  2. 楽天証券に不正アクセス、最大約1,125万口座の情報が漏えいした可能性

    楽天証券に不正アクセス、最大約1,125万口座の情報が漏えいした可能性

  3. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  4. ドメイン名は“存命中”でも乗っ取られる ~ NTTドコモビジネスのサブドメインテイクオーバー対策

    ドメイン名は“存命中”でも乗っ取られる ~ NTTドコモビジネスのサブドメインテイクオーバー対策

  5. Notion AIの処理を委託していたFireworks AI社に不正アクセス、LRMのワークスペースでのやり取りが流出した可能性

    Notion AIの処理を委託していたFireworks AI社に不正アクセス、LRMのワークスペースでのやり取りが流出した可能性

ランキングをもっと見る
PageTop