長崎県立大学 e ラーニングシステム manabie への不正アクセス、Chamiloの脆弱性「CVE-2023-34960」を悪用 | ScanNetSecurity
2026.09.19(土)

長崎県立大学 e ラーニングシステム manabie への不正アクセス、Chamiloの脆弱性「CVE-2023-34960」を悪用

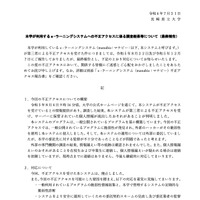
 長崎県立大学は7月21日、2023年8月22日に公表した同学が利用するeラーニングシステム manabie への不正アクセスについて、調査結果を発表した。

インシデント・事故 インシデント・情報漏えい
公式サイト
公式サイト 全 2 枚 拡大写真

 長崎県立大学は7月21日、2023年8月22日に公表した同学が利用するeラーニングシステム manabie への不正アクセスについて、調査結果を発表した。

 同学では2023年8月4日午前9時16分頃に、同学が利用するeラーニングシステム manabie が不正アクセスを受けている旨の情報提供があり、調査した結果、同システムが第三者による不正アクセスを受けたことでサーバに保管されていた個人情報が流出した可能性が判明していた。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  3. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  4. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop