AironWorks株式会社は10月11日、セキュリティインシデント発生後の対応に関する実態調査の結果を発表した。
同調査は6月4日に、実際にセキュリティインシデントを経験したことがある10代から80代のセキュリティ担当者236人を対象に、インシデント対応の実態や課題、再発防止に向けた取り組みなどを調査した結果をまとめたもの。
同調査で、「セキュリティインシデント発生後、特に対応に苦慮した点」を複数回答可能で尋ねたところ、「システム・業務の復旧」が最多の57.6%となり、「被害原因や被害範囲の特定」の50.4%、「顧客や取引先への報告・謝罪などの対応」が42.8%と続いた。
「あなたが現在勤務する会社で経験したセキュリティインシデントは、しっかりとしたセキュリティ対策を行っていれば防げたものだったと思いますか?」と尋ねたところ、「そう思う」が最多の68.2%であった。
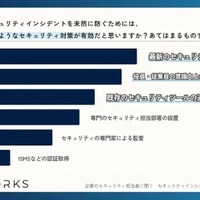
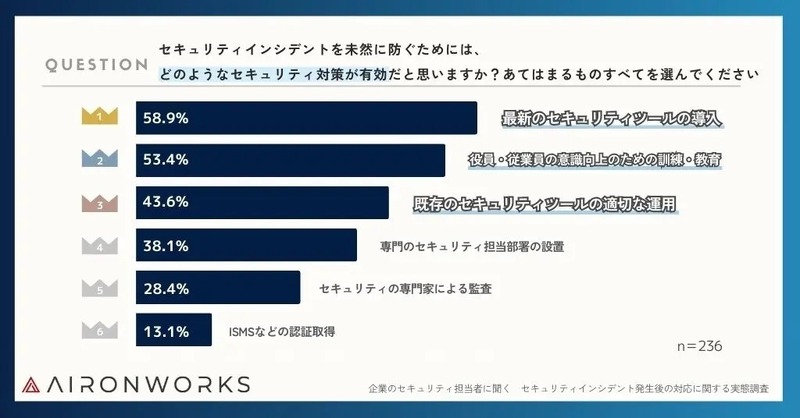
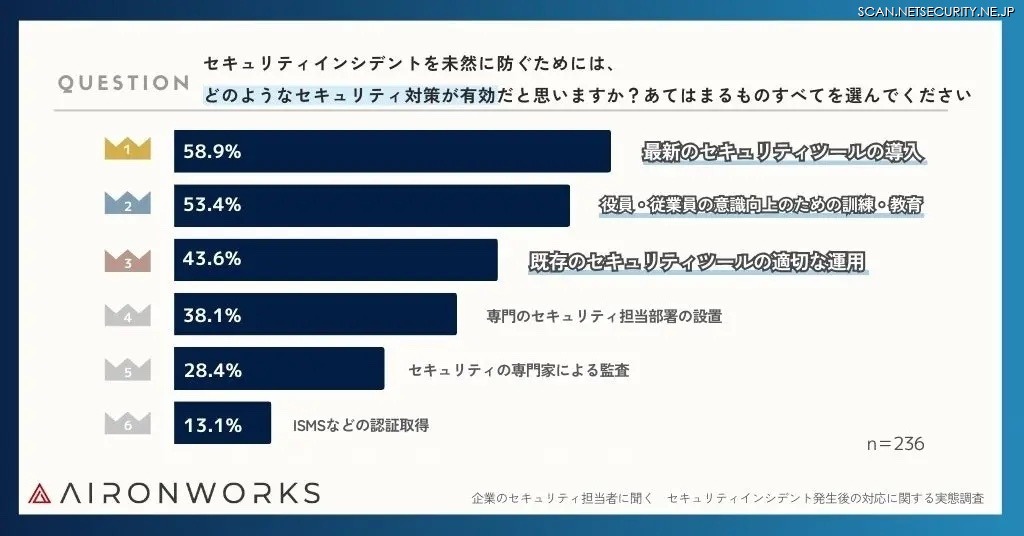
「セキュリティインシデントを未然に防ぐための有効な対策」について、複数回答可能で尋ねたところ、「最新のセキュリティツールの導入」が最多の58.9%となり、「役員・従業員の意識向上のための訓練・教育」の53.4%、「既存のセキュリティツールの適切な運用」が43.6%と続いた。
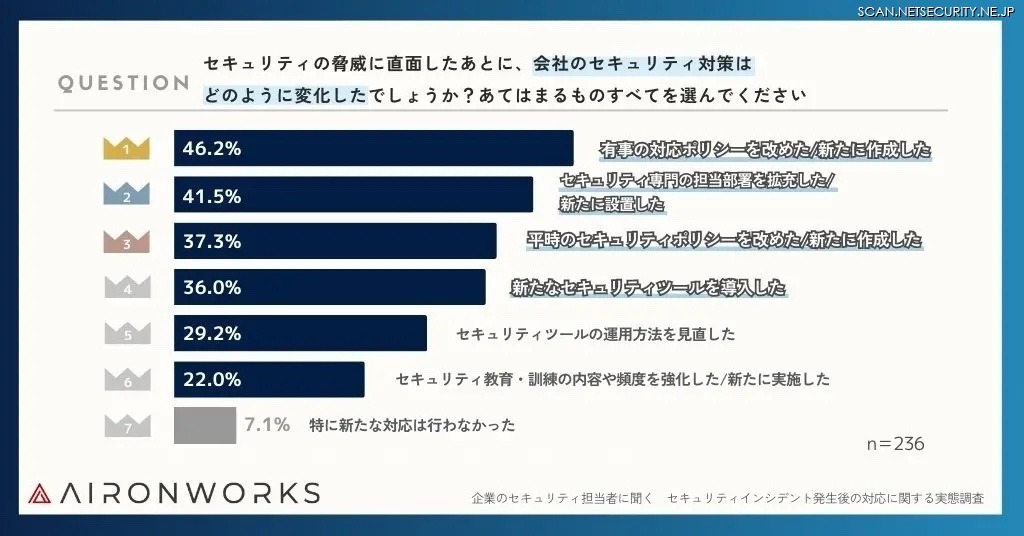
「サイバー攻撃を受けた後、企業がどのようにセキュリティ対策を見直したか」について、複数回答可能で尋ねたところ、「有事の対応ポリシーを改めた/新たに作成した」が最多の46.2%で、「セキュリティ専門の担当部署を拡充した/新たに設置した」が41.5%、「平時の対応ポリシーを改めた/新たに作成した」が37.3%と続き、「新たなセキュリティツールを導入した」36.0をわずかに上回った。
AironWorksの代表取締役 寺田彼日氏は「「セキュリティインシデントを未然に防ぐための有効な対策」として、「最新のセキュリティツールの導入」や「役員・従業員の意識向上のための訓練・教育」が特に重要であるとの結果が示されています。」とコメントしている。