「ランサムウェア・インシデント発生時の組織向けガイダンス」公表 | ScanNetSecurity
2026.11.22(日)

「ランサムウェア・インシデント発生時の組織向けガイダンス」公表

 警察庁は10月3日、米国時間9月30日から10月3日にかけて米国で開催された「第4回カウンターランサムウェア・イニシアティブ会合」にて、「ランサムウェア・インシデント発生時の組織向けガイダンス」が発出されたと発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
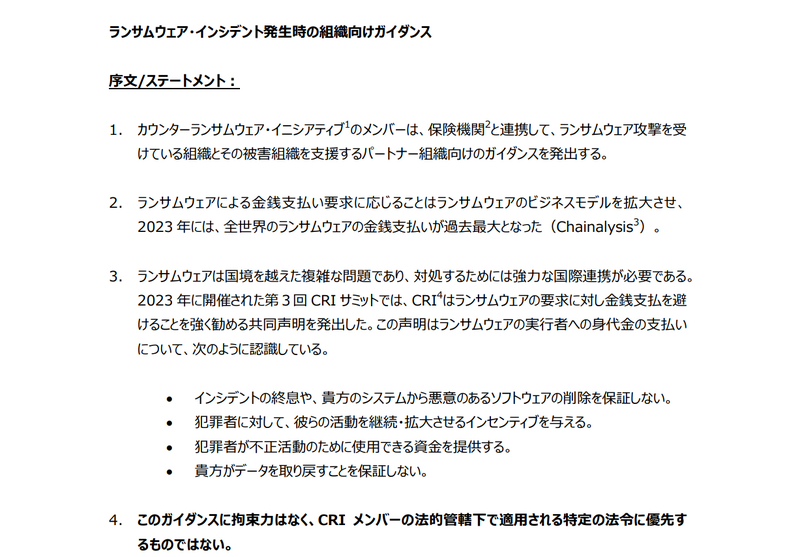
「ランサムウェア・インシデント発生時の組織向けガイダンス」
「ランサムウェア・インシデント発生時の組織向けガイダンス」 全 1 枚 拡大写真

 警察庁は10月3日、米国時間9月30日から10月3日にかけて米国で開催された「第4回カウンターランサムウェア・イニシアティブ会合」にて、「ランサムウェア・インシデント発生時の組織向けガイダンス」が発出されたと発表した。

 カウンターランサムウェア・イニシアティブ会合は、ランサムウェアに対する国際連携をテーマに、米国の提案により2021年に設立された多国間会合で、日本含め68ヶ国・機関が参加している。

 今回、発出された「ランサムウェア・インシデント発生時の組織向けガイダンス」は、ランサムウェア・インシデントが組織に及ぼす影響全体を最小限に抑え、かつ「業務の妨害とコスト」「ランサムウェア被害組織による身代金の支払件数」「ランサムウェア被害組織による身代金の支払額」の軽減を目的としたもので、ランサムウェ ア犯罪者への支払いを検討する前に、組織が講じるべき手順の全体的な概要を提供している。

 同ガイダンスは、下記の内容を含んでいる。

・できるだけ早い機会に警察にランサムウェア・インシデントを報告する
・可能であれば、サイバーインシデントレスポンス(CIR)会社等の専門家に相談
・インシデントの影響と法的義務を評価するための関連情報を収集する
・身代金支払は顧客の機器やデータへのアクセスを保証するものではない点に留意
・インシデントの根本原因を究明し、攻撃が繰り返されないための準備をする
・サイバー保険は重要なリスク管理手法となり得る
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. 「銀のさら・釜寅・すし上等」公式サイト・公式アプリにランサムウェア攻撃

    「銀のさら・釜寅・すし上等」公式サイト・公式アプリにランサムウェア攻撃

  3. 楽天証券に不正アクセス、最大約1,125万口座の情報が漏えいした可能性

    楽天証券に不正アクセス、最大約1,125万口座の情報が漏えいした可能性

  4. サイバーミステリー作家 一田和樹とサイバーセキュリティの十年(4)2016 - 2018「原発サイバートラップ リアンクール・ランデブー」

    サイバーミステリー作家 一田和樹とサイバーセキュリティの十年(4)2016 - 2018「原発サイバートラップ リアンクール・ランデブー」

  5. イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

    イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

ランキングをもっと見る
PageTop