三菱UFJニコスでのシステム改修時の誤設定が原因 ~ 業務端末で自社以外の顧客カード情報閲覧可能に | ScanNetSecurity
2026.10.26(月)

三菱UFJニコスでのシステム改修時の誤設定が原因 ~ 業務端末で自社以外の顧客カード情報閲覧可能に

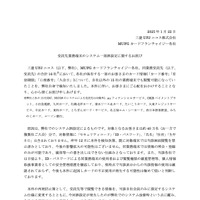
 三菱UFJニコス株式会社は1月22日、MUFGカードフランチャイジー各社と同業務受託先の計16社で、各社が保有する一部顧客のカード情報が、自社以外の業務端末で閲覧可能であったと発表した。文字のコピーができないPDFファイルで公開している。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真

 三菱UFJニコス株式会社は1月22日、MUFGカードフランチャイジー各社と同業務受託先の計16社で、各社が保有する一部顧客のカード情報が、自社以外の業務端末で閲覧可能であったと発表した。文字のコピーができないPDFファイルで公開している。

 これは三菱UFJニコスと、auフィナンシャルサービス、OKBペイメントプラット、小田急電鉄、九州カード、札幌北洋カード、清水リース&カード、たいこうカード、大東クレジットサービス、中京カード、東和カード、とちぎんカード・サービス、名古屋エム・シーカード、西日本旅客鉄道、みちのくカード、ローソン銀行の計16社にて、三菱UFJニコスでのシステム改修時の誤設定が原因で、各社が保有する一部顧客のカード情報が、自社以外の15社の業務端末で閲覧可能になっていたというもの。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  4. 日本政府が富士通に索敵殲滅型サイバー兵器の製作を依頼(The Register)

    日本政府が富士通に索敵殲滅型サイバー兵器の製作を依頼(The Register)

  5. ConoHa WING byGMO に不正アクセス、不正プログラムを設置

    ConoHa WING byGMO に不正アクセス、不正プログラムを設置

ランキングをもっと見る
PageTop