「お茶の荒畑園公式サイト」に不正アクセス、6,342 名のカード情報が漏えい | ScanNetSecurity
2026.11.03(火)

「お茶の荒畑園公式サイト」に不正アクセス、6,342 名のカード情報が漏えい

 株式会社荒畑園は3月25日、同社が運営する「お茶の荒畑園公式サイト」への不正アクセスによる個人情報漏えいについて発表した。

インシデント・事故 インシデント・情報漏えい
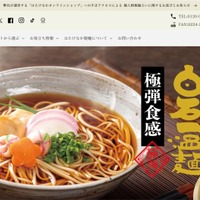
トップページ(弊社が運営する「お茶の荒畑園公式サイト」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ)
トップページ(弊社が運営する「お茶の荒畑園公式サイト」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ) 全 6 枚 拡大写真

 株式会社荒畑園は3月25日、同社が運営する「お茶の荒畑園公式サイト」への不正アクセスによる個人情報漏えいについて発表した。

 これは2024年12月4日に、システム会社で「お茶の荒畑園公式サイト」への不正アクセスを検知し、個人情報の漏えい懸念について連絡があり、翌12月5日に当該サイトでのカード決済を停止し、第三者調査機関による調査を開始したところ、当該サイトのシステムの一部の脆弱性をついたことによる第三者の不正アクセスでペイメントアプリケーションの改ざんが行われたことが原因で、顧客のカード情報が漏えいし、一部顧客のカード情報が不正利用された可能性があることを2025年2月7日に完了した調査機関の調査結果で確認したというもの。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop