ウェビナー「"脱 CVSS 依存!" セキュリティ担当者なら知っておくべき SBOM と脆弱性管理の本質」7 / 29開催 | ScanNetSecurity
2026.11.12(木)

ウェビナー「"脱 CVSS 依存!" セキュリティ担当者なら知っておくべき SBOM と脆弱性管理の本質」7 / 29開催

 Cloudbase株式会社は7月29日に、ウェビナー「"脱CVSS依存!" セキュリティ担当者なら知っておくべきSBOMと脆弱性管理の本質」を開催すると発表した。

研修・セミナー・カンファレンス セミナー・イベント
PR
「
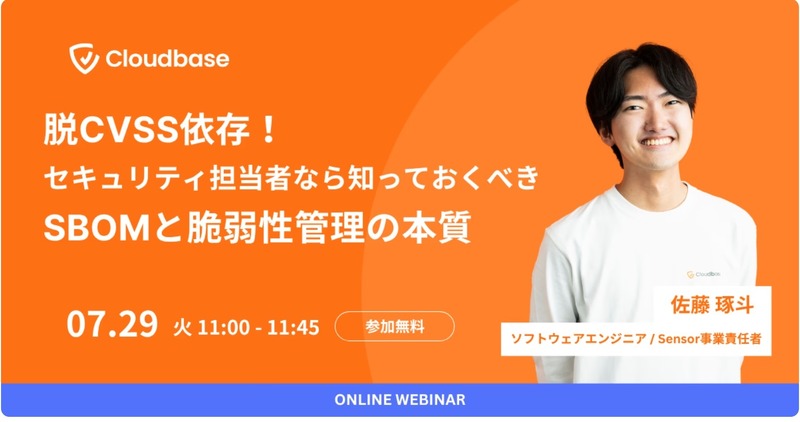
「"脱CVSS依存!" セキュリティ担当者なら知っておくべきSBOMと脆弱性管理の本質」イメージ 全 1 枚 拡大写真

 Cloudbase株式会社は7月29日に、ウェビナー「"脱CVSS依存!" セキュリティ担当者なら知っておくべきSBOMと脆弱性管理の本質」を開催すると発表した。

 同ウェビナーでは、クラウド移行やインフラの多様化で多くの企業が脆弱性管理の「本質的な優先順位」を見失いつつある中、脆弱性対応に課題を感じている情シス・セキュリティ担当者に向けて、今あらためて注目されるSBOM(ソフトウェア部品表)とSSVC(Stakeholder-Specific Vulnerability Categorization)について紹介する。

 また、スコアだけでは判断できない、「自社にとって本当に優先すべきこと」を見える化し、限られた人員でも実践可能な脆弱性管理のあり方を、同社テクノロジー本部 Software Engineer / Sensor事業開発責任者の佐藤琢斗氏と一緒に考える。

・概要
日時:7月29日午前11時~11時45分
参加費:無料
申込:https://cloudbase.ink/event/webinar-20250729

・アジェンダ
基礎編「脆弱性って何がそんなにややこしいの?」
実践編「継続的に守るための考え方」
Cloudbaseのご紹介
Q&A
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  2. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  3. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  4. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop