「CraftCMS」の脆弱性(CVE-2025-32432)を狙った攻撃 新たに観測 ~ 2025 年 6 月 MBSD-SOC 検知傾向 | ScanNetSecurity
2026.09.19(土)

「CraftCMS」の脆弱性(CVE-2025-32432)を狙った攻撃 新たに観測 ~ 2025 年 6 月 MBSD-SOC 検知傾向

 三井物産セキュアディレクション株式会社(MBSD)は7月11日、2025年6月度 MBSD-SOCの検知傾向トピックスについて同社ブログで発表した。

脆弱性と脅威 セキュリティホール・脆弱性

 三井物産セキュアディレクション株式会社(MBSD)は7月11日、2025年6月度 MBSD-SOCの検知傾向トピックスについて同社ブログで発表した。

 同ブログによると、4月25日に公開されたオープンソースのコンテンツ管理システム「CraftCMS」の脆弱性(CVE-2025-32432)を狙った攻撃を新たに観測しており、同脆弱性が攻撃者に悪用された場合、認証を回避されて任意のコードを実行されてしまう恐れがあるという。

 同脆弱性の影響対象は下記の通り。

Craft CMS 3.0.0 以上 3.9.15 未満
Craft CMS 4.0.0 以上 4.14.15 未満
Craft CMS 5.0.0 以上 5.6.17 未満

 同脆弱性のCVSS値は10.0(Critical)と評価とされ、深刻な脆弱性に位置づけられており、既にPoC(概念実証コード)が公開され、悪用事例も報告されているため、MBSDでは当該製品を使用している場合は、早急に最新のバージョンにアップデートすることを推奨している。

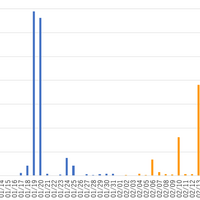
 MBSD-SOCでは、同脆弱性を狙った攻撃を6月4日に初観測しており、攻撃元国ではオランダからの攻撃を多数観測している。同脆弱性を狙った攻撃元国の上位5件は下記の通り。

1:オランダ(97.9%)
2:日本(1.7%)
3:オーストラリア(0.2%)
4:アメリカ(0.1%)
5:ドイツ(0.1%)
《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  3. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  4. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  5. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

ランキングをもっと見る
PageTop