株式会社インターネットイニシアティブ(IIJ)は10月7日、著作権侵害通知を装ったメールを用いた情報窃取型マルウェア配布キャンペーンについて、「wizSafe Security Signal」で発表した。
同社SOCでは、PDFファイルやWordファイルを装った悪性ファイルのダウンロードを促す内容が含まれる著作権侵害通知を装った攻撃メールを複数観測しており、受信者が当該ファイルをダウンロード、実行することで最終的にPXA StealerやRhadamanthys Stealerに感染する。
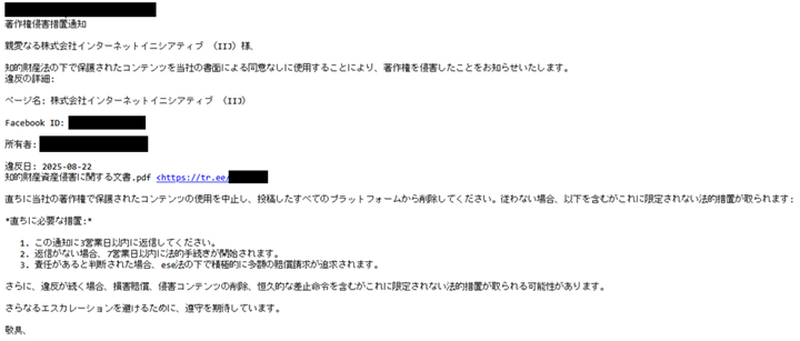
「wizSafe Security Signal」の記事では、IIJ広報のお問い合わせメールアドレスで受信した攻撃メールを例にマルウェア感染までの流れとマルウェアの挙動について紹介している。
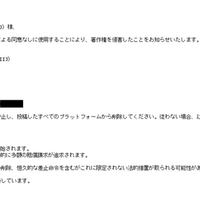
著作権侵害通知を装ったメールの送信元メールアドレスにはフリーメールサービスが利用され、マスメディアやアニメーションを扱うエンターテインメント企業を騙っていた。受信したメールの件名は「著作権で保護されたメディアの無許可使用の通知」や「知的財産所有権違反通知 Fanpage 株式会社インターネットイニシアティブ(IIJ)」などの恐怖心を煽る内容で、メール受信企業の名称が含まれるパターンも確認している。
いずれのメールでもSNS広告に著作権保護されたコンテンツが含まれている趣旨の内容で、その資料として正規サービスを利用した短縮URLが提示されている点が共通している。著作権侵害の資料とされるメール内の短縮URL(tr[.]ee)にアクセスすると、更に別の短縮URLサービス(goo[.]su)のURLにリダイレクトされ、その後、ZIPファイルのダウンロードが行われる。ファイルの配布には攻撃者の用意したサーバのほか、正規のオンラインストレージサービスが用いられている場合もあり、複数の短縮URLサービスも含め正規サービスを用いることで検知回避を狙ったものと推測している。
IIJが受信したメールからダウンロードされるZIPファイルは、「Rhadamanthys Stealer」と「PXA Stealer」に感染させる2パターンを確認しており、同記事ではSOCで確認した「PXA Stealer」の感染フローと感染時の影響について紹介している。