脅迫文がサーバに保存 ~ 東海大学委託先 東海ソフト開発にランサムウェア攻撃 | ScanNetSecurity
2026.11.18(水)

脅迫文がサーバに保存 ~ 東海大学委託先 東海ソフト開発にランサムウェア攻撃

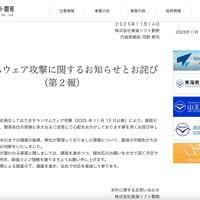
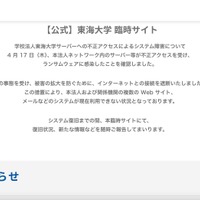
 学校法人東海大学は11月14日、業務委託先サーバへの不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 5 枚 拡大写真

 学校法人東海大学は11月14日、業務委託先サーバへの不正アクセスについて発表した。

 これは同法人がネットワークシステムの保守・管理などを委託している株式会社東海ソフト開発が管理・運用するサーバに外部から不正アクセスがあり、ランサムウェアによる被害を確認したというもの。11月7日午後10時30分に委託先サーバで不正アクセスの形跡を確認し、11月8日午前8時に委託先で不正アクセスを確認している。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  2. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  3. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. オープンロジのシステムに不正アクセス、出荷データの持ち出しを確認

    オープンロジのシステムに不正アクセス、出荷データの持ち出しを確認

ランキングをもっと見る
PageTop