TD SYNNEX株式会社は9月7日、「セキュリティ疲れ白書 2026」を発表した。
同レポートでは、従業員300名以上かつ複数のセキュリティ製品を導入している国内企業のIT部門責任者、セキュリティ担当者、経営層410名を対象に、セキュリティ運用の負荷に関する調査を実施した結果をまとめたもの。
同レポートでは、複数のセキュリティツールやアラート対応によって運用負荷が高まり、現場が疲弊している状態を「セキュリティ疲れ」と定義し、企業のセキュリティ運用をツール、アラート、可視性、人材の4つの側面から分析している。
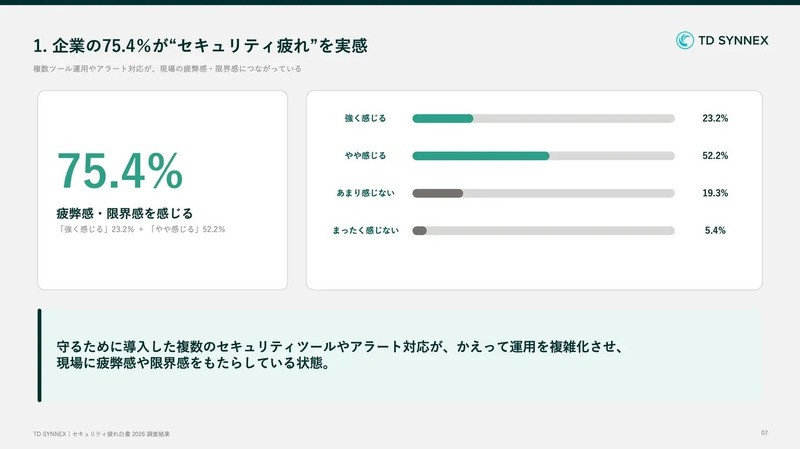
調査結果によると、複数ツールの運用やアラート対応に疲弊感・限界感を「強く感じる」が23.2%、「やや感じる」が52.2%で、計75.4%が「セキュリティ疲れ」を実感していることが明らかとなり、セキュリティ対策を強化するためのツール導入が、運用の複雑化を通じて現場の負荷につながっていることが判明した。
セキュリティ運用における特定担当者への依存を「強く感じる」または「やや感じる」と回答したのは87.3%で、さらに、78.8%が人材不足について「深刻な影響がある」または「ある程度影響がある」と回答しており、セキュリティ疲れはツール管理だけの問題ではなく、限られた担当者に運用判断と対応が集中する組織構造上の課題であるとしている。
セキュリティ運用の改善に向けて最も求めるものを尋ねたところ、「アラート対応の自動化・優先順位付け」が36.3%で最多となり、「脅威の可視化・ダッシュボード強化」が26.1%、「ツールの統合・一元管理プラットフォーム」が17.8%で続いた。新たなツールを追加するだけではなく、重要な脅威を見極め、優先順位を付けて迅速に判断できる運用体制が求められていると考察している。
同レポートでは、調査結果から「セキュリティ疲れ」は管理コンソールの分散や運用負荷を伴う「ツール過多」、大量の通知やノイズによる「アラート疲れ」、状況把握への自信と見逃しへの不安が併存する「可視性ギャップ」、限られた担当者に運用が集中する「人材不足・属人化」という4つの構造要因によって生じていることが判明したとしている。
持続可能なセキュリティ運用に向けて、分散した情報を整理し、アラートを適切に優先順位付けし、脅威の全体像を可視化することで、現場が本当に重要な脅威に集中できる状態を整えることが重要としている。