Microsoft 365(以下 M365)は、Azure AD(Entra ID)や Exchange、SharePoint など 20 を超える管理センターと 200 を超えるサブポータルから構成される。どこにどの設定があり、変更が何に影響するのかを担当者が完全に把握することは控えめに言ってもかなり難しい。
しかも運用を続けるうちに、担当者の異動や業務都合による一時的な設定変更などが積み重なり、当初想定していたセキュリティ水準から気づかぬうちに乖離していく。たとえば、多要素認証が未設定のアカウントや、退職後も有効化され続けているアカウント、外部共有が許可されたままのフォルダ等々が放置されることで、不正アクセスやサイバー攻撃のきっかけとなる可能性もある。とりわけ専任のセキュリティ担当者がいない中堅・中小企業ほど、こうしたリスクが存在することに気づくことさえままならないという構造的課題がある。
こうした現状に対して、電子メールセキュリティを専門領域としてきた株式会社TwoFive が、英国のクラウドセキュリティ企業 Overe 社との提携により日本市場向けに提供しているのが「MXSCORE/25 for Cloud(エムエックススコア トゥーファイヴ フォー クラウド)」である。M365 の設定状況を可視化する評価機能に加え、設定の是正、アカウント侵害の継続監視、インシデント発生時の自動対応まで、ひとつのサービスでカバーする。
今回、提携経緯から製品の技術的な仕組み、一ユーザー企業としての製品の使い勝手、想定顧客や活用例、価格設計に至るまで、立場の異なる 4 名に話を聞いた。
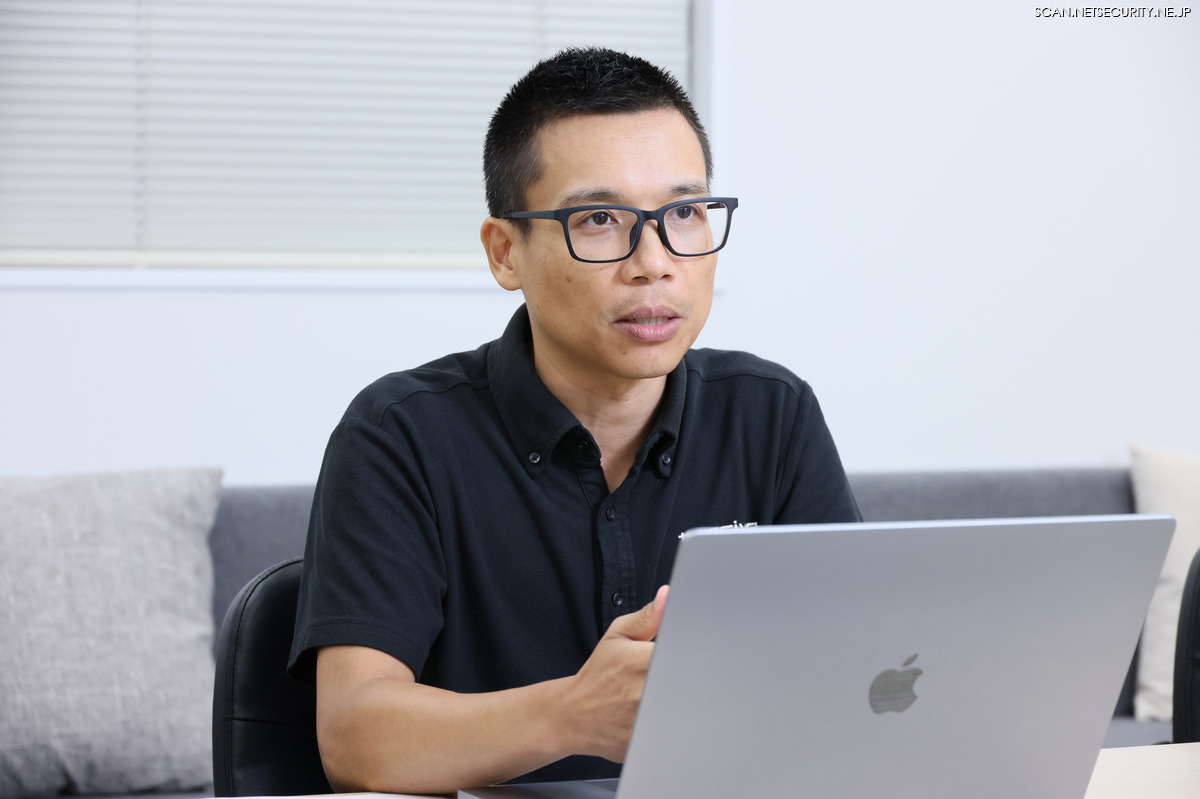
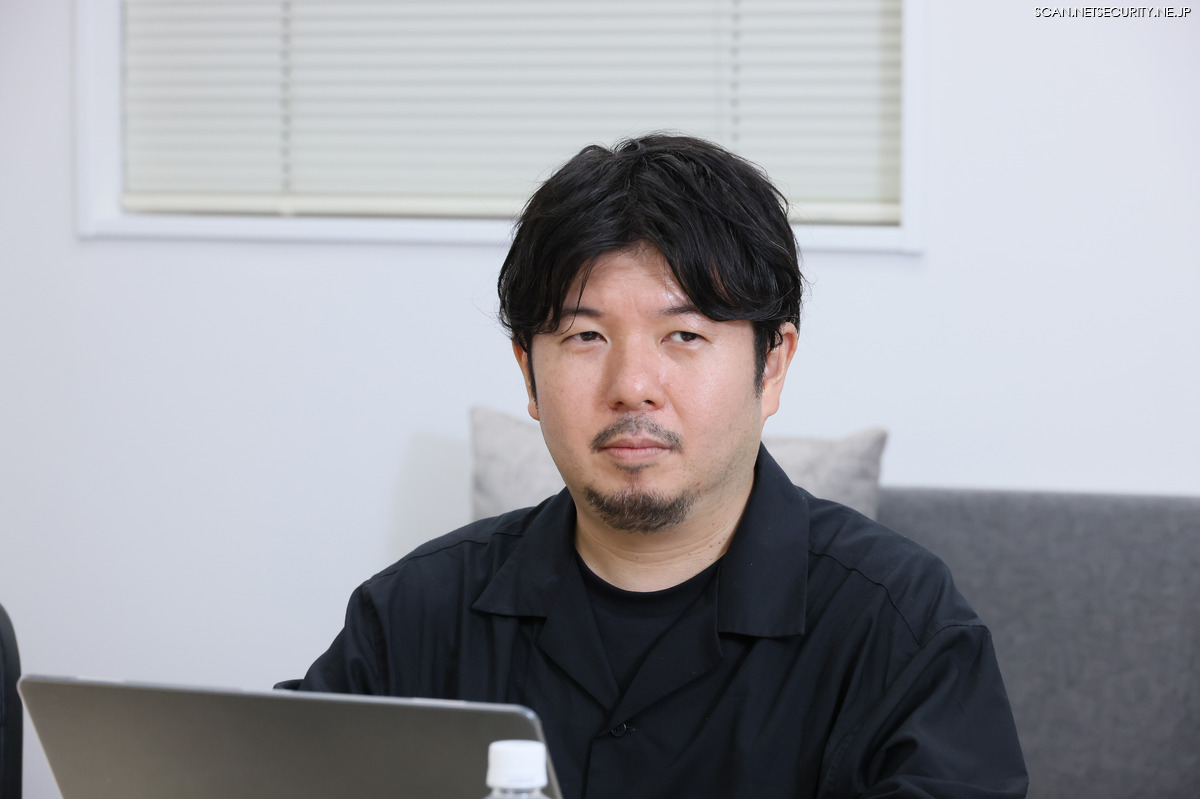
提携の背景を語る株式会社TwoFive プリンシパルシステムアーキテクト/プロフェッショナルサービスマネージャーのケニー・グエン氏、製品機能と脅威の実態に詳しいシニアコンサルタントの髙﨑 俊太郎 氏、製品のユーザーとして MXSCORE/25 for Cloud を使い倒して Overe 社に改善要求を伝える情報システムエンジニアの山崎 魁士 氏、そして顧客の現状や課題をもっともよく知る人物、営業部の菅原 師人 氏である。
● Overe との出会いから日本展開へ
グエン氏によれば、TwoFive はメールのクラウドシフト(オンプレミスから M365 への移行)が進む中で、専門のセキュリティチームを持たない中堅・中小企業が抱える課題を以前から認識していた。昨年グエン氏は、同社代表 末政 延浩 氏とともに渡米し、RSAC 2025 Conference で Overe 社の創業者と出会った。ここで Overe 製品の機能について詳しい説明を受け、ひざをつき合わせた打ち合わせを行い、あわせて創業者の人柄にも触れ、同社サービスが日本企業に「合う」と判断した。
Overe の機能は大きく 4 つに分かれる。M365 の「(1)セキュリティ評価」「(2)セキュリティ強化」「(3)継続監視」そして「(4)インシデント対応」である。グエン氏が特に強調したのは、3 番目の「継続監視」の重要性である。
「セキュリティは、一度評価して大丈夫なら、それで安心というイメージが強いが、M365 は日々設定や機能が追加されるため、正しく設定していたはずのものが、ある日突然そうではなくなるということが実際に起こり得る(グエン氏)」
これは Microsoft 社が新機能を追加する際のデフォルト値が、必ずしも各企業のセキュリティポリシーに合致するとは限らず、そこにリスクが生まれるという指摘である。
TwoFive は、Overe 社の製品を単純に代理販売する立場ではないと、グエン氏は語った。「 Overe 」ではなく「 MXSCORE/25 for Cloud 」の名で販売するのは伊達ではないのだ。顧客からの問い合わせに対しては、原則として日本国内で完結させる方針を持っており、そのためにはエンジニアや営業を含め、製品知識を深めるために 2 週間に 1 回(!)、双方の担当者( TwoFive 側はグエン氏と末政社長、プリセールス担当、Overe 側は創業者とセールスディレクター)による定例会議を実施し、案件状況や日本向けの機能要望(エンハンスメントリクエスト)、ロードマップの共有を継続的に行っている。
また株式会社TwoFive は、MXSCORE/25 for Cloud のいわば「日本市場第一号顧客」として自らサービスを利用しており、様々な課題を発見し改善要求してきた。
TwoFive はメールセキュリティの領域で長年培ってきた、メールに関する日本特有の状況や業務習慣について通暁している。そこで得た知見を Overe 社にフィードバックできることが、他社が同製品を扱う場合との違いになるとグエン氏は説明した。Overe 社にとっての TwoFive とつきあうメリットである。
かつて本誌が実施した取材で、TwoFive と盟友関係にある HISOL のとある技術者が TwoFive 社を「日本法人よりも日本法人」と評していた。「製品の理解や本社へのエンハンスリクエスト等の交渉力において公式の日本法人以上に頼りになる会社」といった趣旨だったが、Overe 社の製品に関しても、単に市場性の高いクラウドサービスを担いで売っているリセラーとは質的に異なると記者は感じた。TwoFive は海外製品を仕入れて売る会社ではなく、日本市場で発見した問題を開発元へ戻して元の製品そのものを変えてきた会社である。
● 設定ミスと「設定の乖離」にどう向き合うか
最初は正しかった設定が、時間とともに正しくなくなる。
M365 の運用で厄介なのは、必ずしも最初から設定を間違えていることではない。導入時には適切だった設定が、業務上の一時変更や担当者の異動、Microsoft 側の機能追加などを経て、いつの間にか本来あるべき状態から離れていくことである。
MXSCORE/25 for Cloud の機能は大きく「設定に関する機能」と「アカウントの振る舞いに関する機能」の 2 つに分かれる。
「設定に関する機能」は、「 Assess(評価)」と「 Harden(強化)」と呼ばれる。Assess は、現在の M365 のライセンス状況と設定値をスキャンして可視化し、対応すべきセキュリティタスクを優先順位付けして提示する機能である。Harden は、いわゆる「設定の乖離」問題への対応を主眼としている。運用者の交代や時間の経過とともに、当初想定していた設定や権限の水準が徐々に乖離する問題であり、これに対しポリシーを定義してそれに準拠しているかをチェックし、ケースによっては自動で是正する機能を備える。
設定乖離の具体的な例として髙﨑氏が挙げたのは、業務都合で一時的に許可した外部共有設定がいつの間にか常態化し、さらにその一時許可を行った担当者が異動・退職してしまうと、そこに至った経緯自体がわからなくなってしまうケースである。
「アカウントの振る舞いに関する機能」は Monitor(継続監視)と Respond(対応)と呼ばれ、不審なアカウントの振る舞いを検知し、対処する役割を担う。アカウント検知・乗っ取り対応の機能については、アクセス元の IP アドレス等を地図上に可視化し、通常と異なる(例えば海外からの)アクセスをアラートとして一覧表示する仕組みが用意されている。管理者はこれを確認し、異常だと判断すればその場でセッションのブロックやアカウントの無効化を実行できる。
自動対応(自動遮断)は、定義された「ユースケース」に基づく振る舞い検知でスコアが一定の閾値を超えた場合に発動する仕組みで、M365 の API(アカウント停止、セッション遮断等)を呼び出す形で実現されており、誤検知を防ぐ仕組みも組み込まれている。
代表的なアカウント乗っ取りの手口として髙﨑氏が挙げたのが、「デバイスコードフィッシング」である。これは正規のデバイスコード認証フローを悪用し、攻撃者が発行させたコードを利用者自身に Microsoft の正規認証画面へ入力させることで、アクセストークン等を取得する手口で、被害者自身に正規の MFA を完了させ、その認証結果を攻撃者側セッションの成立に利用する。
また、コピー機などの機器から M365 経由でメールを送信する際などに使われる「ダイレクトセンド」の仕組みが、攻撃に悪用されるケースも確認されているという。Microsoft もこうしたリスクを踏まえて対策機能の追加や仕様変更を進めているが、既存環境では従来の設定が残っている場合もあり、管理者が自社テナントの状態を把握して適切に見直す必要があると髙﨑氏は説明した。
● 自社導入で見えてきた使い勝手とバグ
山崎氏は株式会社TwoFive の情報システム部門のエンジニアとして、社内で実際に MXSCORE/25 for Cloud を運用している。山崎氏が日々の運用で見つけた不具合の一例として、ユーザー数が異常な数で検知され、多要素認証未登録者の人数が実際の 2 倍としてカウントされていた事例を挙げた。同一のユーザーが重複して 2 件表示されるというバグであり、Overe 側に報告した上で修正を依頼し、すぐに修正されたという。平易な日本語へのローカライズにも山崎氏は大きく寄与している。
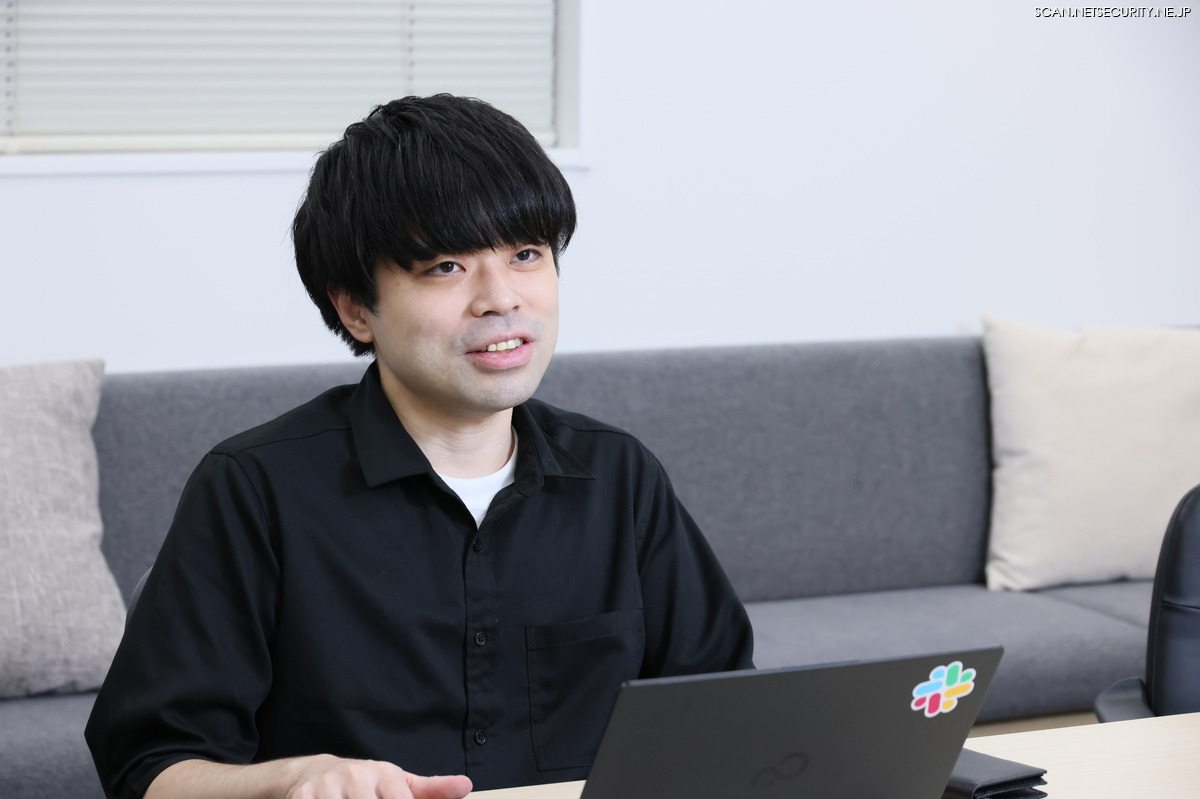
毎朝と夕方、MXSCORE/25 for Cloud のアラートや異常検知の有無を確認する運用を同社では行っている。もちろん M365 の標準機能でも監視自体は可能だが、Intune 管理センターなど複数の画面を巡回する必要があり効率が良くない。一方で MXSCORE/25 for Cloud は必要な情報が一画面に集約されており、月並みなメリットだが、一日二回行う定例作業においてこれは地味に大きい。
また、月次で社内定例を実施して、M365 のセキュリティスコアや詳細スキャンの結果をレビューしてチームで共有している。それまで連携されていなかった新規のアプリケーションが検知された場合なども、その場で確認・共有しているという。
印象的だったのは、M365 は管理画面が非常に多岐にわたっていて、どこに何の設定があるかを本当に把握するには 2 年程度かかると言われるほど複雑、という言葉だった。かといって 2 年経てば「 M365 マスター」になれるのかというと、日々機能が追加されるので永遠に 2 年のギャップと不全感を持ち続ける。ここに MXSCORE/25 for Cloud のような可視化と支援を行う製品の重要な存在意義がある。
● 各社各様、MXSCORE/25 for Cloud への期待と活用方法
菅原氏は営業担当者としての立場から、実際に相談を受けた被害事例として、教育機関でアカウントが乗っ取られ、そこから外部への攻撃の踏み台にされたケースや、SharePoint 上のデータを外部から閲覧されたケースを紹介した。近年、ほぼ毎週のように類似の事故が発生しているという。Microsoft 等各社のレポートでも、これまでのような VPN やサーバーなど社内システムを狙った攻撃から、M365 などのクラウドサービスの ID への攻撃が増加している。
菅原氏によると、顧客から寄せられる相談の多くは、高度なハッキング手法への対策よりも、共有設定や公開設定のミスによる情報漏えいやコンプライアンス違反といったリスクを未然に防ぎたいというものだ。一方で近年は、髙﨑氏が紹介した「デバイスコードフィッシング」のような新たな攻撃手法への関心も高まっており、進化を続ける脅威に備えてセキュリティ対策の強化を検討する企業が増えているという。ただし、セキュリティ運用に割ける人員や工数には限りがあるため、「現場の負荷を増やさずに、いかに安全性を高めるか」が多くの企業に共通する課題になっていると語った。
MXSCORE/25 for Cloud のリリース後、同社では数十件の問い合わせを受けており、現在数社が PoC やトライアルの段階に入っているという。海外で Overe は数百社社規模の導入実績がある。
問い合わせや PoC に至った顧客の課題は、そもそも実際にアカウント侵害を経験したケースや、コロナ禍以降の 2020 年頃に M365 を導入して以来、初期の設計・設定のまま長年運用を続けているので設定が適切かどうか確認したいといった動機が多いという。
また、担当者の異動によって運用が属人化することを回避したいという声や、JSOX 等のコンプライアンス対応や監査対応のために、設定状況や ID 保護の状態を明文化・可視化する必要があるため MXSCORE/25 for Cloud をそのために活用する、といったニーズもあるという。スプレッドシートに多数の項目の設定状況を定期的に転記などしていたら気が遠くなるが、MXSCORE/25 for Cloud の出力機能を使えば効率的である。
MXSCORE/25 for Cloud の価格を現時点では公表していないため、この記事に具体的に書くことはできないのだが取材では具体的料金を聞くことができた。
ぼんやりと書くと 1 アカウントあたり月額「 3 桁円」、年額「 4 桁円」とだけ記しておくことにする。それこそ Microsoft Defender の無償提供で買う人も少なくなったと思うが、有名ブランドのアンチウイルスソフトの年間料金よりはだいぶお手頃な料金であり、年一万円前後の価格設定が多い同種の法人向け SSPM サービスとしては、相当にコストパフォーマンスがいいということも付記しておく。冒頭に書いた「専任のセキュリティ担当者がいない中堅・中小企業」に向けたサービスであることを価格設定が雄弁に語っている。
最後に両面評価的な記述をしておくが、SSPM には多数の SaaS を横断的に可視化する製品もある。一方、MXSCORE/25 for Cloud は M365 に対象を絞る。Zoom や Slack 等を含む SaaS 環境全体を一つの製品で管理したい企業には前者が向く一方、M365 について設定評価から継続監視、是正、インシデント対応まで深く見たい管理者には後者が選択肢になる。
--
今でも思い出すが、MXSCORE/25 for Cloud 販売開始のプレスリリースが出たとき編集部で、セキュリティ市場の専門家、という設定を施した Gemini だったか GPT だったかにリリースを読ませて評価させたことがある。すると「これはワクワクするニュースです。メールセキュリティの専門家集団がいよいよ SSPM 市場に参戦です!」とかなんとか景気のいい虚言めいたことをほざいていたのだが、「いやいやそんなことないから」と記者はそんな意見を一顧だにしなかった。
IT のインフラ周り、特にメールに関わるプレイヤーは(以前 TwoFive の加瀬正樹氏を取材した際に書いたが)驚くほど謙虚で冷静かつ常に平熱な技術者の集まりであり「 SSPM 市場に参戦」といった投機的かつ山師的動機とは最も遠い人たちであることを経験的に知っていたからだ。
TwoFive の製品ポートフォリオにおける MXSCORE/25 for Cloud の位置づけについて髙﨑氏に尋ねると「 TwoFive はメールを軸にしている会社だから M365 もなんとかしなければという使命感」と、ごくあっさりと、いくぶん居心地悪そうに答えた。記者の期待を裏切らない回答だった。「使命」なんて言葉を胸張って堂々と語るような人間を俺は信用しない。