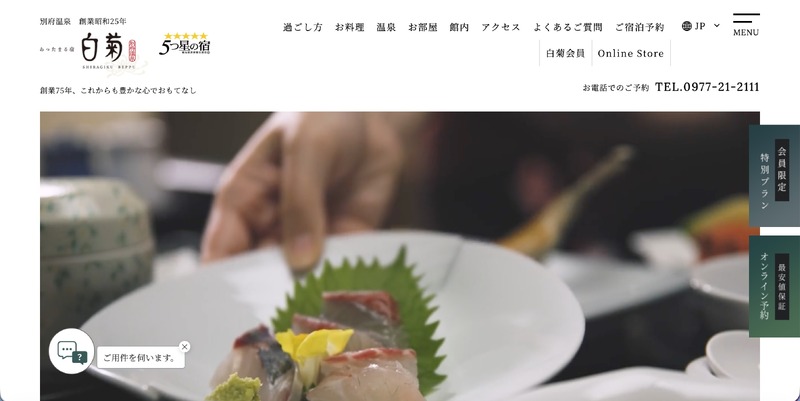
つるみ観光株式会社は8月27日、4月10日に公表した同社が運営するホテル白菊が利用する宿泊予約・販売管理システムへの不正アクセスの可能性について、調査結果を発表した。
ホテル白菊では、同館の名称やロゴを不正に使用し、「宿泊予約がキャンセルされた」という内容のフィッシングメール(英語表記)が、一部顧客に送信されている事実を確認したため、管轄の別府警察署に相談・報告を行い、捜査への協力と詳細な状況調査を進めるとともに、外部の専門機関とも連携し、セキュリティの抜本的な強化と再発防止に向けた対策を講じていた。
同館ではその後、同館で利用している宿泊施設の予約・販売管理システムで、不正アクセスが行われた疑いを検出したと同システムの提供ベンダーから報告があった旨を4月30日に公表している。
警察および専門機関等による調査を行った結果によると、同館のパソコン1台がマルウェアに感染し、同館が利用する宿泊予約・販売管理システムへの不正アクセスが行われ、一部の個人データの流出が判明している。
流出したデータは下記の通り。
対象日:2025年10月9日から2025年10月30日、2026年4月9日から2027年1月9日までの宿泊日
対象者:2026年4月8日以前にホテル白菊への予約、予約に対する変更、予約に対する取消を行った顧客(予約、予約に対する変更、予約に対する取消をOTA(じゃらん、楽天等のOnline Travel Agent)経由で行った顧客、また旅行会社など店舗経由で行った顧客、同社公式ホームページ経由で行った顧客)
項目:氏名、住所、電話番号、メールアドレス、年齢、性別、宿泊日(チェックイン日、チェックアウト日)、利用人数
同館では下記の対応を実施したとのこと。
・感染したパソコンの初期化対応
・セキュリティ体制の見直しと強化
・従業員への研修の徹底(ITリテラシー向上に向けた研修の実施等)