九州電子 台湾子会社にランサムウェア攻撃、事業運営に必要なシステム環境の復旧を完了 | ScanNetSecurity
2026.11.18(水)

九州電子 台湾子会社にランサムウェア攻撃、事業運営に必要なシステム環境の復旧を完了

 九州電子株式会社は9月15日、3月23日に公表した同社台湾子会社での情報セキュリティインシデントについて、最終報を発表した。

インシデント・事故 インシデント・情報漏えい
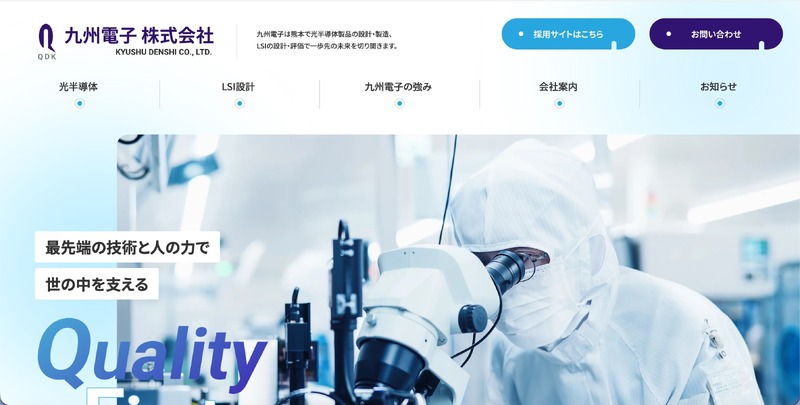
トップページ
トップページ 全 3 枚 拡大写真

 九州電子株式会社は9月15日、3月23日に公表した同社台湾子会社での情報セキュリティインシデントについて、最終報を発表した。

 同社台湾子会社のMOST社では3月21日未明に、メールサーバでのウイルス感染を確認し、その後の調査でランサムウェアによる攻撃を受けたことが判明したため、被害状況と影響範囲の詳細について調査を行っていた。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  2. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  3. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. オープンロジのシステムに不正アクセス、出荷データの持ち出しを確認

    オープンロジのシステムに不正アクセス、出荷データの持ち出しを確認

ランキングをもっと見る
PageTop