検索で Epson のプリンタ調整ツールを探してインストールした。ゲームのチートを試した。仕事で使うソフトの無料版を探した・・・。ありふれたこれらの行動が、パスワードや Cookie を根こそぎ盗むインフォスティーラー(情報窃取型マルウェア)の感染入口になっていた。
セキュリティ研究の関心は、マルウェアの挙動や攻撃者の手口といった「攻撃側」の分析に偏りがちである。しかし感染するのは人間である。セキュリティ企業 Flare の研究者 2 名は、インフォスティーラーが被害者の PC から盗み出したデータの束である StealerLog を、2025 年分から 10,198 件を無作為に抽出して分析し、感染した「人間」の素顔に迫った。
今春開催された RSAC 2026 で『 Beyond Credentials:Victim Profiling in the Stealer Malware Economy(認証情報の先へ:インフォスティーラー経済圏における被害者プロファイリング)』と題した講演に登壇した 2 人は、犯罪学者とセキュリティ研究者という異色の組み合わせだ。攻撃者ではなく「被害者の側から脅威を読み解く」この試みは、見落としがちな視点と気づきを与えてくれる。
● 気づかれずに盗む「インフォスティーラー」を、被害者の側から読み解く
インフォスティーラーは、感染した PC のブラウザなどから、認証情報、Cookie、閲覧履歴、入力フォームの自動入力データ、暗号資産のウォレットといった情報を盗み出すマルウェアである。Chrome、Edge、Opera、Firefox など複数のブラウザが対象になる。
盗まれたデータは、被害者ごとに 1 つの Zip ファイルに圧縮され、攻撃者の C2 サーバーに送られる。中には、システム情報、パスワード、スクリーンショット、ブラウザのプロファイルごとのデータが整理されている。登壇者らは、送信先は専用のホスト名や GitHub のこともあるが、ほぼ必ず Telegram が予備に使われ、正規利用者が多い Telegram は企業で遮断されにくいと説明した。攻撃者は、集めた zip ファイルを束ね、収集とは別の Telegram チャンネルで販売する。
インフォスティーラーの動作に管理者権限は必要ない。盗む対象であるブラウザのデータは、一般の利用者権限で読み取れるためである。また、情報を盗み終えると PC に居座らない(永続化しない)ため、感染に気づかないまま過ごす被害者もいる。ランサムウェアのように、被害が一目で分かる攻撃とは異なる。
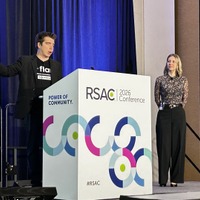
本講演に登壇したのは、犯罪学博士で Flare の研究者アンドレアンヌ・ベルジェロン( Andréanne Bergeron :モントリオール大学で犯罪学の Affiliate Professor を兼務:写真右)氏と、同社主席研究員のオリヴィエ・ビロドー( Olivier Bilodeau :写真左)氏である。分析に使った仕組みは、同僚のエステル・リュエラン( Estelle Ruellan )氏が大半のコードを書いたという。
本研究の狙いはインフォスティーラーに感染してしまった被害者を責めることではもちろんない。そうではなく、感染した人々の特徴を知ることで、これまで行われてきたセキュリティ啓発を、通り一遍の内容から、被害者になりがちな人物の行動特性に合った内容へと変えることである。
登壇者らは、遺産を残す伯母、外国の王子、入院中の親族をかたる手口(編集部註:いわゆる“ナイジェリア詐欺”のこと)は世に広く知られているため、だまされる人が少ないと述べ、攻撃の手口を広く知らしめる啓発の効果を示した。
● 犯罪学者と LLM が、盗まれたデータの持ち主の特徴を描き出す
本研究のサンプルとなったのは、2025 年の 1 年間、StealerLog を 1 日約 30 件ずつ無作為抽出したもので、合計 10,198 件。所在国は世界中に及び、上位はインド、ブラジル、米国だった。
StealerLog の中には、閲覧履歴、Cookie、認証情報、導入済みソフト、端末情報、システム情報、スクリーンショット、クリップボード、自動入力データの 9 種類が入っている。分析ツールは、まずこれらを種類別に取り出し、種類ごとに用意した処理を順に実行する。
たとえば、閲覧履歴や認証情報から対象サイトのドメインを抽出し、端末情報から OS、画面解像度、地理的な位置を判定する。処理の一部は互いの結果に依存し、LLM を使うものと使わないものがある。
最後に、感染経路の仮説を立てる処理と、被害者像を評価する処理の 2 つで LLM が全体を統合し、JSON 形式のレポートにまとめる。
登壇者らは、LLM を使うこと自体は容易だが、研究に使える形式で毎回同じように答えさせるのは難しいと述べた。対処として、LLM の回答を自由な文章ではなく、あらかじめ項目と型を決めた JSON 形式で返させた(形式の定義には Python のライブラリ Pydantic を使った)。
あわせて、分析者の経験に基づく「勘所」をプロンプトに書き込んだ。分析全体では、LLM を使う処理は一部で、多くは LLM を使わずに行ったという。コストは、LLM を使わない分析が 20 万件で約 15 ドル、LLM を使う分析が 1 万件で約 365 ドルだった。
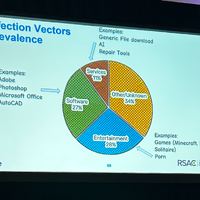
StealerLog の 9 種類のデータのうち、「閲覧履歴」は感染経路の特定に役立つ。ある被害者は、Google 翻訳を使ってエラーメッセージを訳し、Epson のプリンタ用ユーティリティツールを探していた。この履歴から、感染源はこのツールと推定できた。
●「仕事」「娯楽」「高リスク」「属性」4 つの軸で被害者を並べる
被害者を分析するため、ログから読み取れる被害者の特徴を 4 つの軸に整理した。
1 つ目は「仕事」で、業務ツール、キャリア関連のサイト、教育サービスの利用である。
2 つ目は「娯楽」で、ゲーム、動画配信、SNS の利用。
3 つ目は「高リスクな行動」で、暗号資産取引所、オンライン賭博、不審なサイト等の閲覧である。
4 つ目は「属性」で、年齢の推定と地域である。
登壇者らは、PC が主に仕事と娯楽のどちらに使われているか、正規の活動とグレーな活動のバランスを分析したと説明した。年齢と地域は個人を特定するためではなく、集団としての傾向を見るために加えたという。
以上 4 軸の設計は、「個人の生活様式が、被害に遭いやすいかどうかを左右する」という犯罪学の考え方に基づくものだ。
● 被害者はあなたの会社の従業員かもしれない
標本全体では 59 %の被害者で金融関連のデータが露出していたという。26 %は企業インフラへのアクセス権を持ち、72 %は組織にとってのリスクになりうると評価された。登壇者らは、被害者を事例ごとの類型に分け、類型ごとに啓発ポスターの案も示した。
ポスターなんて、とほとんどの本誌読者は思うかもしれないし、日本ではあまり聞かないアプローチだが、以前記者はアウェアネストレーニング世界大手 KnowBe4 社の研究者を取材したときに、魅力的なポスターを社内掲示して、セキュリティリテラシー向上に効果があったという事例を聞いたことがある。
さて、ここでは企業のセキュリティ責任者にとって影響が大きいと思われる 5 類型を以下に詳しく見ていく。
類型の中の「技術的スキルの有無」「企業インフラへのアクセス」「組織へのリスク」といった属性は、分析の最終段階で LLM が行った被害者ごとの評価に基づくとみられるが、その判定基準の詳細は講演では示されなかった。
プロファイル(1)技術に詳しい従業員
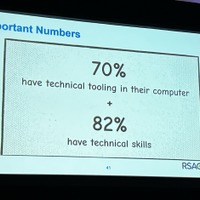
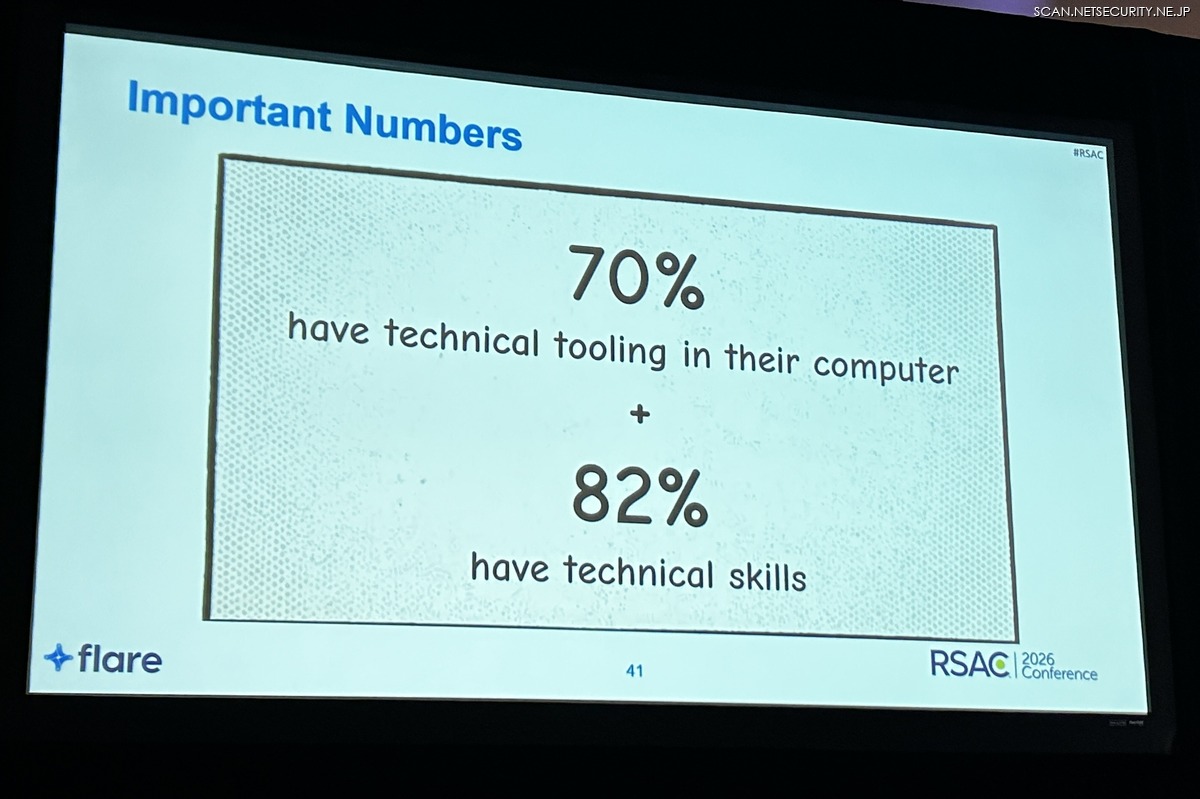
被害者の 70 %は、技術者が使うソフトを PC にインストールしており、82 %は「技術的スキルを持つ」と分析モデルが判定した。サイバー攻撃の被害者といえば、技術に疎い人を思い浮かべがちだが、この分析では、技術的スキルを持つ人が大半を占めた。
登壇者らは、技術力を持つことが危うい行動につながる場合があると指摘する。コードの実行やソフトのダウンロードに慣れており、広く使われているが署名のない OSS などを、警告を無視してインストールする場合があるためだ。
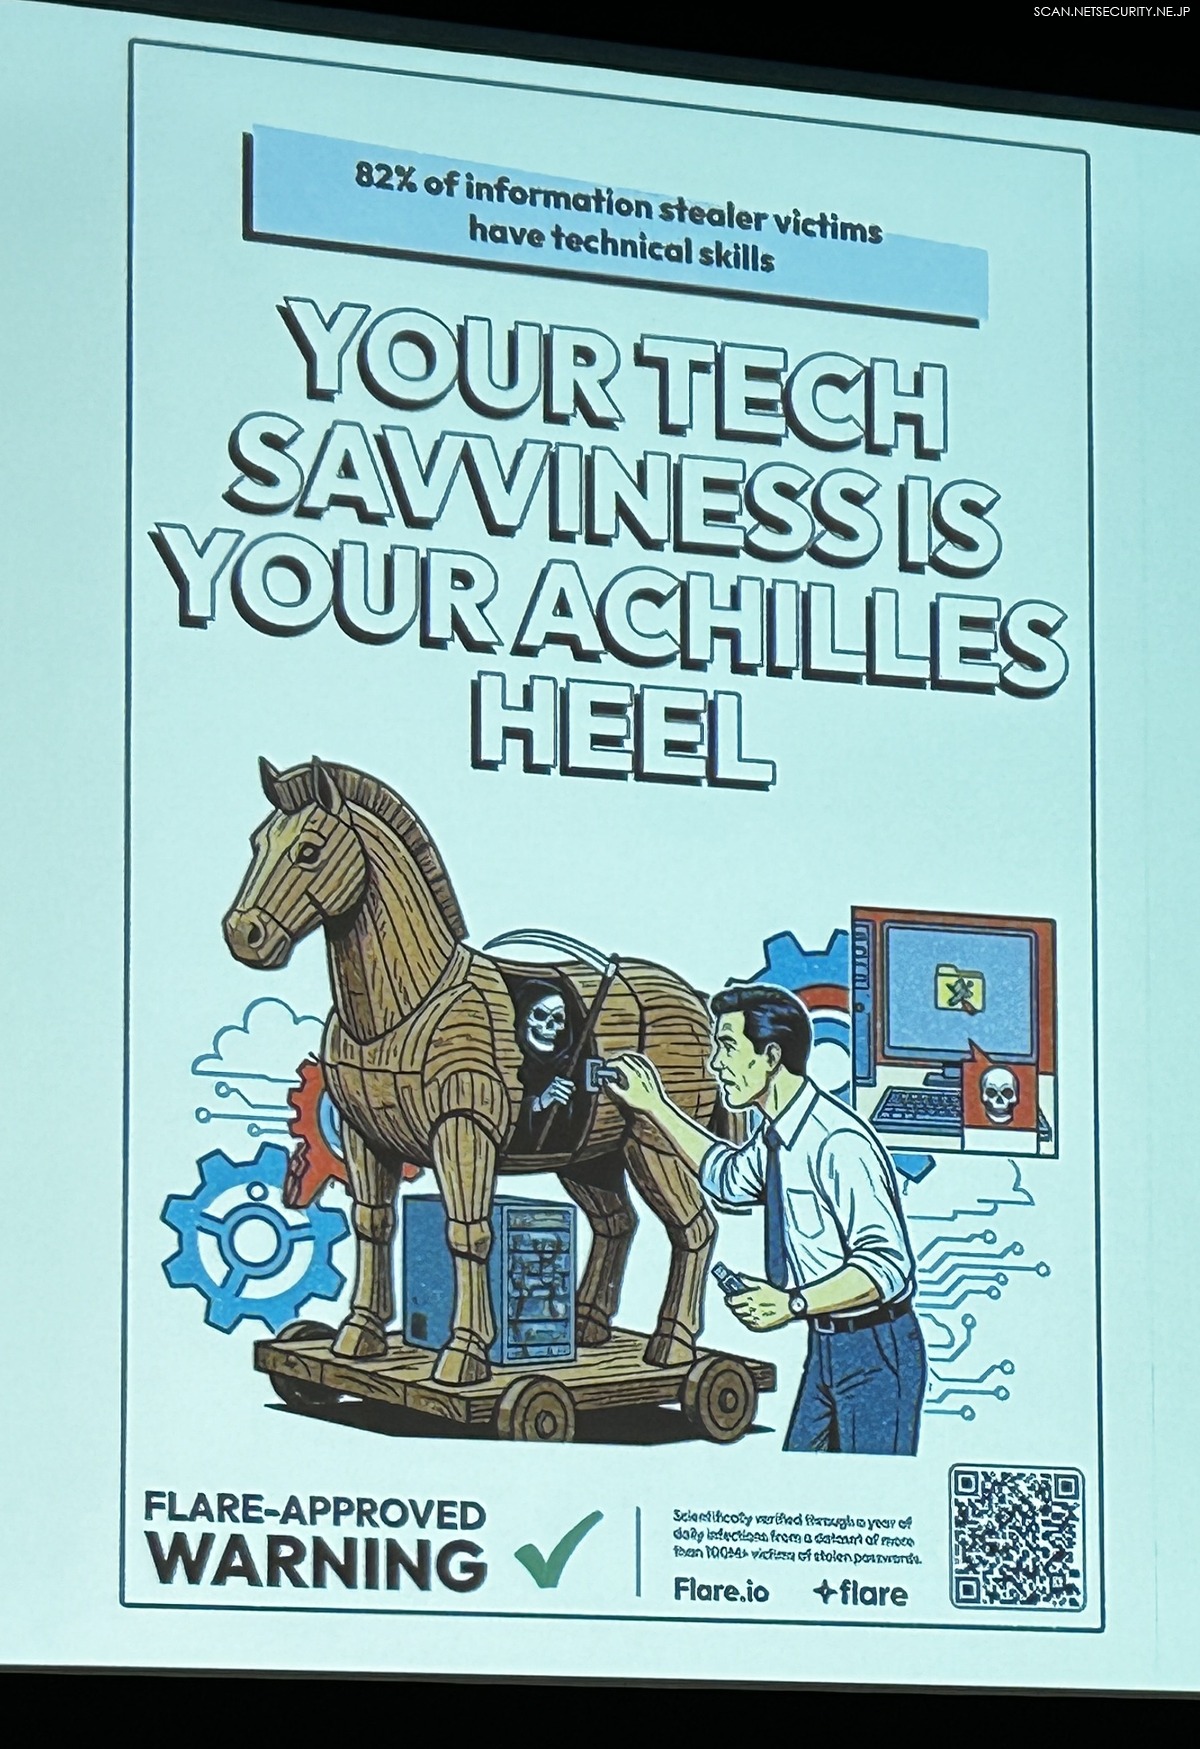
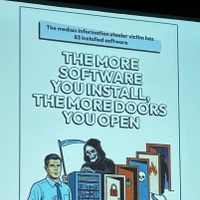
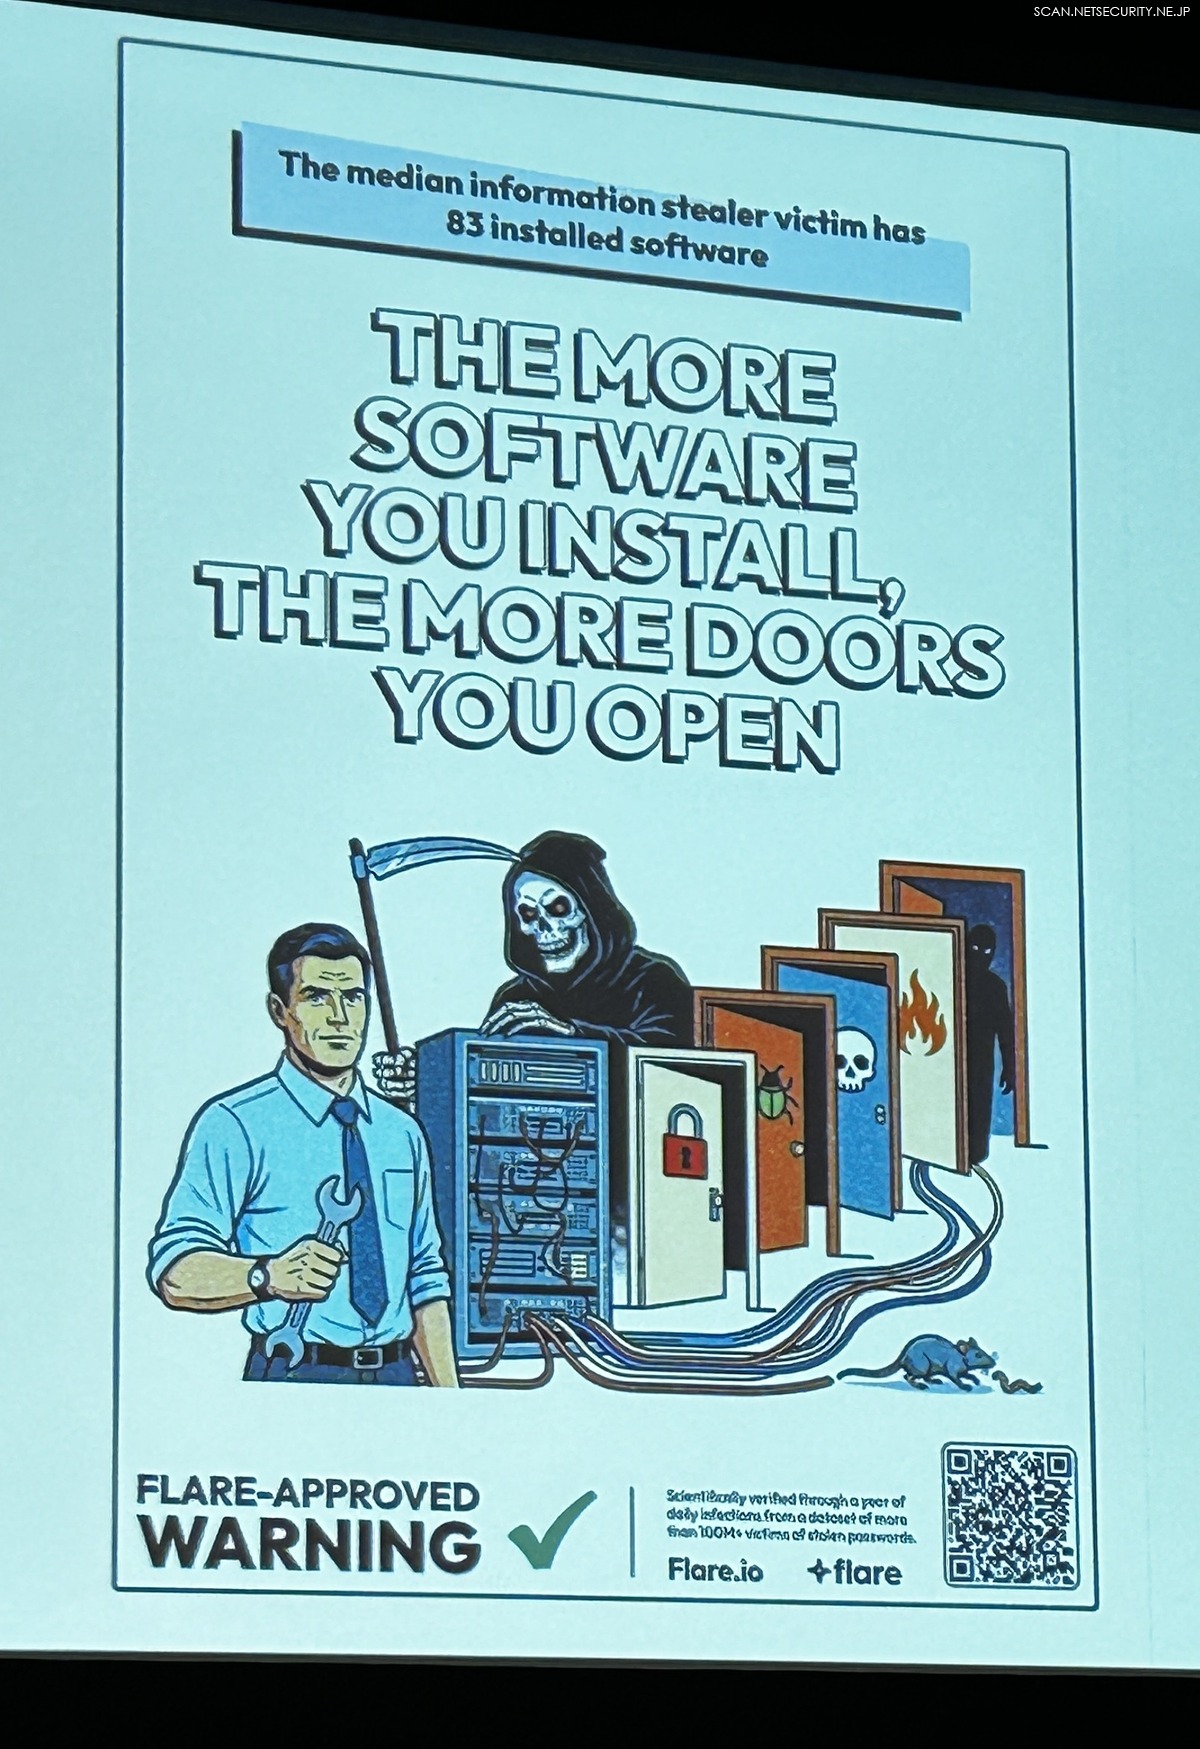
調査対象となった被害者の半数は、83 本以上のソフトを PC に導入していた。登壇者らは、導入するソフトウェアが多いほど、マルウェアが入り込むドアが増えると訴え、啓発用に作成された社内掲示用のポスター案を示した。
「技術に詳しい従業員」の具体事例は、米国のとある法律事務所で働く開発者である。非公開の GitHub リポジトリへのアクセス、オープンソースのパスワードマネージャー KeePass、FTP ソフトの FileZilla が確認され、技術的素養の高さがうかがえた。一方で、VPN、メール、Slack、Entra ID の認証情報が流出しており、業務と私的な利用の両面に被害が及びかねない状態だった。登壇者らは、技術に詳しいことが弱みにもなると訴えるポスターも示した。