ソースネクストに不正アクセス、2,251万9,960件の会員情報が流出した可能性 | ScanNetSecurity
2026.11.03(火)

ソースネクストに不正アクセス、2,251万9,960件の会員情報が流出した可能性

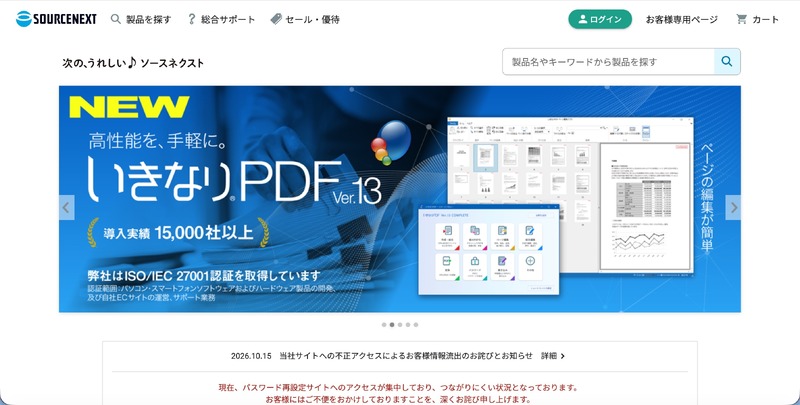
 ソースネクスト株式会社は10月15日、同社サイトへの不正アクセスによる顧客情報の流出について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 5 枚 拡大写真

 ソースネクスト株式会社は10月15日、同社サイトへの不正アクセスによる顧客情報の流出について発表した。

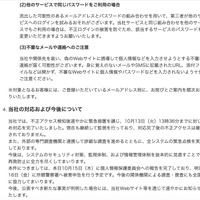
 これは10月9日午前10時頃から、同社の会員情報を管理するシステムに第三者から不正アクセスがあり、会員情報取得APIを不正に利用し、同社に登録のあった顧客の情報を取得したというもの。

 同社では10月13日午前9時頃に不正アクセスを確認し、外部からの不正な通信を遮断するなどの緊急措置を講じ、10月13日午後1時36分までに不正アクセスの封じ込めを完了している。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  5. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

ランキングをもっと見る
PageTop