九州電力送配電に不正アクセス、電力量情報が漏えいした可能性 | ScanNetSecurity
2026.11.12(木)

九州電力送配電に不正アクセス、電力量情報が漏えいした可能性

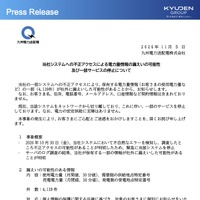
 九州電力送配電株式会社は11月5日、同社システムへの不正アクセスによる電力量情報漏えいの可能性について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真

 九州電力送配電株式会社は11月5日、同社システムへの不正アクセスによる電力量情報漏えいの可能性について発表した。

 これは10月30日に、同社システムで不自然なエラーを検知し、調査したところ不正アクセスの可能性が発覚したため、緊急に当該システムを停止し、サーバのログを調査した結果、同社が保有する一部情報が社外に漏えいした可能性が判明したというもの。

 漏えいの可能性があるのは、同社が保有する電力量情報(顧客の使用電力量など)の一部4,139件で、その内容は下記の通り。

使用電力量(月間値、30分値)、需要側の供給地点特定番号
売電電力量(月間値、30分値)、発電側の受電地点特定番号

 同社では11月中旬を目処に、対象の顧客に個別に連絡を行う。

 同社では現在、当該システムをネットワークから切り離したことで、「電力量・料金照会サービス」を停止している。なお、電力の安定供給に支障はない。

 同社によると、同サービスの復旧見込については現在検討中とのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  4. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop