SecureNaviが利用するクラウドサービス「Notion」のAI機能の委託先に不正アクセス、回答を含むやりとりの記録が漏えいした可能性 | ScanNetSecurity
2026.11.20(金)

SecureNaviが利用するクラウドサービス「Notion」のAI機能の委託先に不正アクセス、回答を含むやりとりの記録が漏えいした可能性

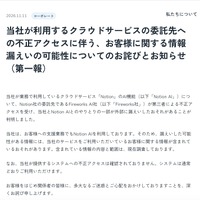
 SecureNavi株式会社は11月11日、同社が業務で利用しているNotion社のクラウドサービス「Notion」のAI機能(Notion AI)の委託先であるFireworks AI社への不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 5 枚 拡大写真

 SecureNavi株式会社は11月11日、同社が業務で利用しているNotion社のクラウドサービス「Notion」のAI機能(Notion AI)の委託先であるFireworks AI社への不正アクセスについて発表した。

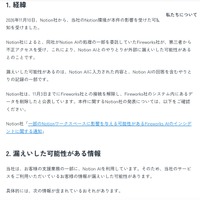
 これはNotion社がNotion AIの処理の一部を委託していたFireworks社に第三者から不正アクセスがあり、SecureNaviとNotion AIとのやりとりの一部が外部に漏えいした可能性があると、Notion社から11月10日に報告があったというもの。

 漏えいした可能性があるのは、Notion AIに入力した内容と、Notion AIの回答を含むやりとりの記録の一部で、SecureNaviでは顧客への支援業務でもNotion AIを利用しているため、SecureNaviのサービスを利用している顧客に関する情報が含まれているおそれがあるという。具体的に、含まれているおそれがある情報は下記の通り。

・顧客の会社名、担当者の氏名
・SecureNaviに対する問い合わせや相談の内容(打ち合わせの内容を含む)
・SecureNaviサービスの利用状況に関する内容

 Notion社では11月3日までにFireworks社との接続を解除し、Fireworks社のシステム内にあるデータを削除したと公表している。

 SecureNaviでは、Notion社から提供された対象データをもとに、漏えいした可能性のある情報の詳細と範囲を調査しており、顧客に関する情報が含まれていることを確認した場合は、該当する顧客に個別に連絡を行うとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. Notion AIの処理を委託していたFireworks AI社に不正アクセス、LRMのワークスペースでのやり取りが流出した可能性

    Notion AIの処理を委託していたFireworks AI社に不正アクセス、LRMのワークスペースでのやり取りが流出した可能性

  2. サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

    サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

  3. Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

    Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

  4. SecureNaviが利用するクラウドサービス「Notion」のAI機能の委託先に不正アクセス、回答を含むやりとりの記録が漏えいした可能性

    SecureNaviが利用するクラウドサービス「Notion」のAI機能の委託先に不正アクセス、回答を含むやりとりの記録が漏えいした可能性

  5. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

ランキングをもっと見る
PageTop