
最新記事
記事一覧

自宅での作業用に254件のアドレス記載したメールを誤送信(横浜市)
インシデント・情報漏えい
コスト削減効果の高い内部脅威対策ランキング(日本プルーフポイント)
ブックレビュー
「GEKIROCK CLOTHING」への不正アクセス最終報、カード情報321件が流出の可能性(激ロックエンタテインメント)
インシデント・情報漏えい
トラフィック増大が起因で他の利用者のユーザーID表示、「RemoteWorks」全サービス終了へ(TIS)
インシデント・情報漏えい
不正アクセスで設定書き換え、別サイトへ転送(アールティ)
インシデント・情報漏えい
「肉の御嵩屋オンライン SHOP」に不正アクセス、カード情報530件が流出(肉の御嵩屋)
インシデント・情報漏えい
脆弱性診断で判明した不正アクセス(JICE)
インシデント・情報漏えい
削除した免許証写真がキャッシュに残りメール本文中に表示、15名が閲覧(スペースマーケット)
インシデント・情報漏えい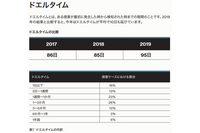
95日、検知までの期間が昨年から10日延びる ~ インシデントレスポンスから得られた CrowdStrike の知見
ブックレビュー
「カメラのキタムラネットショップ」にパスワードリスト型攻撃、件数は明らかにせず(キタムラ)
インシデント・情報漏えい
誤送信で研究者のアドレス流出、操作に熟知するも不注意と不手際重なる(東京大学)
インシデント・情報漏えい
アドレス不正利用、不特定多数ユーザーにメール送信(横浜中華街発展会協同組合)
インシデント・情報漏えい
学修支援システムで他の在学生の情報閲覧可能に、場面ごとの利用設定誤り(大阪大学)
インシデント・情報漏えい
続報:ニンテンドーネットワークID 不正ログイン、新たに14万件判明(任天堂)
インシデント・情報漏えい
AWSの設定ミスで顧客情報が閲覧可能状態に(ケアプロ)
インシデント・情報漏えい
給与明細を別ユーザが閲覧可能、改修したシステム 再開当日 再停止(厚生労働省)
インシデント・情報漏えい
テレワークで特例的に私用アドレス許可、メール届かず誤送信判明(原子力規制委員会)
インシデント・情報漏えい
ドメイン登録サービスへ不正アクセス、最終報告発表(コインチェック)
インシデント・情報漏えい
ドメイン登録サービスへの不正アクセス、暗号資産や取引所サービスに影響無し(ビットバンク)
インシデント・情報漏えい
NAS監視サービス関連サーバへの不正アクセス、最終報告(アイ・オー・データ機器)
インシデント・情報漏えい
「フエルモール」不正アクセス続報、カード情報流出は94件に(ナカバヤシ)
インシデント・情報漏えい
同時に複数人が登録すると全員に同一IDを発行する「設計」、雇用助成金等オンライン受付システム絶賛改修中(厚生労働省)
インシデント・情報漏えい
ドメイン登録サービスに不正アクセス、約200件の問い合わせメール閲覧の可能性(コインチェック)
インシデント・情報漏えい
エアギャップ攻撃ツール Ramsay が日本で発見された可能性/北朝鮮による防衛・航空宇宙分野の攻撃増加 ほか [Scan PREMIUM Monthly Executive Summary]
脅威動向
アンケートサイト「なるほど MC.net」にパスワードリスト型攻撃、ポイント不正交換確認(クレオ)
インシデント・情報漏えい
職員の個人情報流出、54歳主査懲戒免職(弘前市)
インシデント・情報漏えい
1人4万円損害賠償支払い、愛知県の新型コロナ感染者 Web 掲載事故 ~ 過去判例を参考
インシデント・情報漏えい
プログラム改ざん、申し込み者情報は攻撃者指定のファイルへ書き込み(経団連事業サービス)
インシデント・情報漏えいインシデント・事故人気記事
-
-
町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー
-
さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる
-
税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職
-
表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害
-
日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信
-
大阪高等裁判所で特定の事件に係る Microsoft Teams のチーム作成誤り、招待メール・通知からアクセスした際にユーザー名とメールアドレスが閲覧できる状態に
-
VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性
-

立教大学利用のGoogeアカウントに不正アクセス、合計17,668件の迷惑メールを送信
-
サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス