研究者がSamsungのリモートワイプ脆弱性の応急フィックスを提供〜影響を受けた端末でアプリが悪意あるURIをブロック(The Register) | ScanNetSecurity
2026.11.04(水)

研究者がSamsungのリモートワイプ脆弱性の応急フィックスを提供〜影響を受けた端末でアプリが悪意あるURIをブロック(The Register)

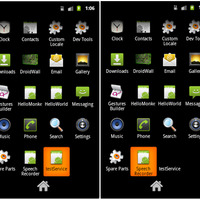
「もし突然、PhoneとTelStopを含むアプリケーション・セレクターが現れたら、何かがTEL URIを実行したと分かる」と、Mullinerは彼のWebサイトで説明する。

国際 TheRegister
Samsungはまだ、最近発見されたリモートワイプ脆弱性で影響を受けるほとんどのスマートフォン向けにパッチを発行していないが、ドイツのセキュリティ研究者が同エクスプロイトをブロックするというアプリをリリースした。

火曜日(編集部註:2012年9月25日)にThe Registerが報告したように、Samsungのダイヤリング・ソフトウェアの欠陥は、ユーザーがダイヤルボタンを押さない場合でも、同社の端末が一部telプロトコルURI(Uniform Resource Identifier)を実行する原因となる。最悪の場合、これはリモート攻撃者が、電話を工場出荷時の状態にリセットするUnstructured Supplementary Service Data(USSD)コードを送信することを可能にし、その過程で全てのデータがワイプされることになる…

※本記事は有料版に全文を掲載します

© The Register.


(翻訳:中野恵美子)
略歴:翻訳者・ライター

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  5. 業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

    業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

ランキングをもっと見る
PageTop