約10万アカウントの「gooID」に不正アクセスの可能性、ロック処置を実施(goo) | ScanNetSecurity
2026.10.01(木)

約10万アカウントの「gooID」に不正アクセスの可能性、ロック処置を実施(goo)

gooは、約10万アカウントのgoolDに対する機械的なアクセス行為を確認したとして、ログインロックをかけていると発表した。

インシデント・事故 インシデント・情報漏えい
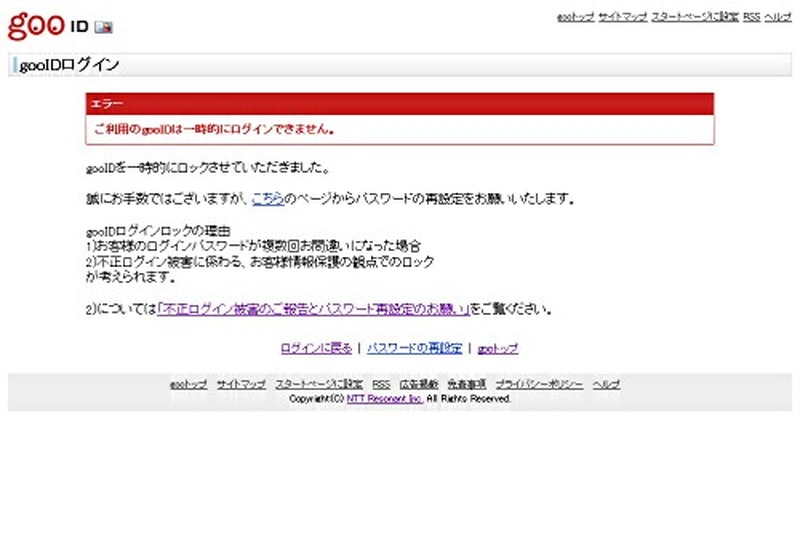
ログインパスワード変更を呼びかける画面(PC)
ログインパスワード変更を呼びかける画面(PC) 全 3 枚 拡大写真
エヌ・ティ・ティ レゾナント株式会社が運営するgooは4月4日、約10万アカウントのgoolDに対する機械的なアクセス行為を確認したとして、ログインロックをかけていると発表した。これは4月2日午前11時30分頃、サーバの異常が検知されたことから詳しい調査を行ったところ、特定IPアドレスからgooIDに対する機械的な大量アクセス行為(ブルートフォースアタック)があり、約30,000アカウントに対して不正なログインが行われた可能性があることが判明したというもの。

登録情報ページ(ユーザの氏名、性別、郵便番号、住所、電話番号、メールアドレスなどが登録されているページ)へのアクセス、決済利用、決済用パスワード、口座番号やクレジットカード情報ページヘのアクセスは、現時点では確認されていないとしている。同社では不正アクセスの可能性があるgooIDアカウントをログインロックしているが、ユーザが「ログインパスワード変更手続き」を行うことで解除でき、再び利用可能になるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

ランキングをもっと見る
PageTop