Webサイトに不正なJavaScriptを埋め込まれる改ざん被害が複数発生(トレンドマイクロ) | ScanNetSecurity
2026.11.02(月)

Webサイトに不正なJavaScriptを埋め込まれる改ざん被害が複数発生(トレンドマイクロ)

トレンドマイクロは、不正なJavaScript「JS_BLACOLE.SMTT」の挿入による日本国内のWebサイト改ざん事例を5月末以降、複数確認しているとしてブログで注意喚起を発表した。

脆弱性と脅威 脅威動向
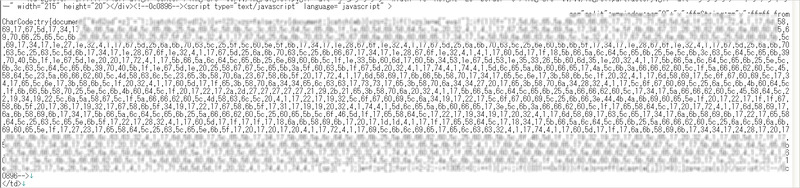
改ざんされたWebサイトに埋め込まれた難読化された JavaScript
改ざんされたWebサイトに埋め込まれた難読化された JavaScript 全 2 枚 拡大写真
トレンドマイクロ株式会社は6月4日、不正なJavaScript「JS_BLACOLE.SMTT」の挿入による日本国内のWebサイト改ざん事例を5月末以降、複数確認しているとしてブログで注意喚起を発表した。改ざんされたサイトを閲覧したPCでは、端末の状態により脆弱性を利用した攻撃の被害を実際に受ける可能性がある。同社の確認の結果、少なくとも6月3日時点で40のドメインが改ざんの被害に遭っていることが判明している。また、同社のクラウド型セキュリティ基盤「Trend Micro Smart Protection Network」によると、これら改ざんされた40のドメインには、6月3日時点だけでも約6万ものアクセスがあったことを確認している。

改ざんされたWebサイトには、難読化されたJavaScript が挿入されている。この不正JavaScriptは問題のWebサイトを閲覧するブラウザの背後で、「隠しiframe」を読み込むよう設計されている。この隠しiframe(JS_BLACOLE.MTとして検出)は、PHPファイルをブラウザ上で読み込み、閲覧したユーザのPCにどのソフトウェアがインストールされているか確認し、閲覧したPCの状況に応じてエクスプロイトコードを読み込む。たとえば、Adobe ReaderおよびAcrobatの古い脆弱性である「CVE-2010-0188」を使用した不正なPDFファイルがダウンロードされる。同社では、利用しているPCを常に最新の状態にしておくことを強く推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop