利用者におけるフィッシング詐欺対策の3要件を定義(フィッシング対策協議会) | ScanNetSecurity
2026.11.16(月)

利用者におけるフィッシング詐欺対策の3要件を定義(フィッシング対策協議会)

 フィッシング対策協議会は17日、サービス事業者向け「フィッシング対策ガイドライン2013年度版」と、「利用者向けフィッシング詐欺対策ガイドライン」を公開した。いずれもPDFファイルが、フィッシング対策協議会サイトからダウンロード可能となっている。

製品・サービス・業界動向 新製品・新サービス
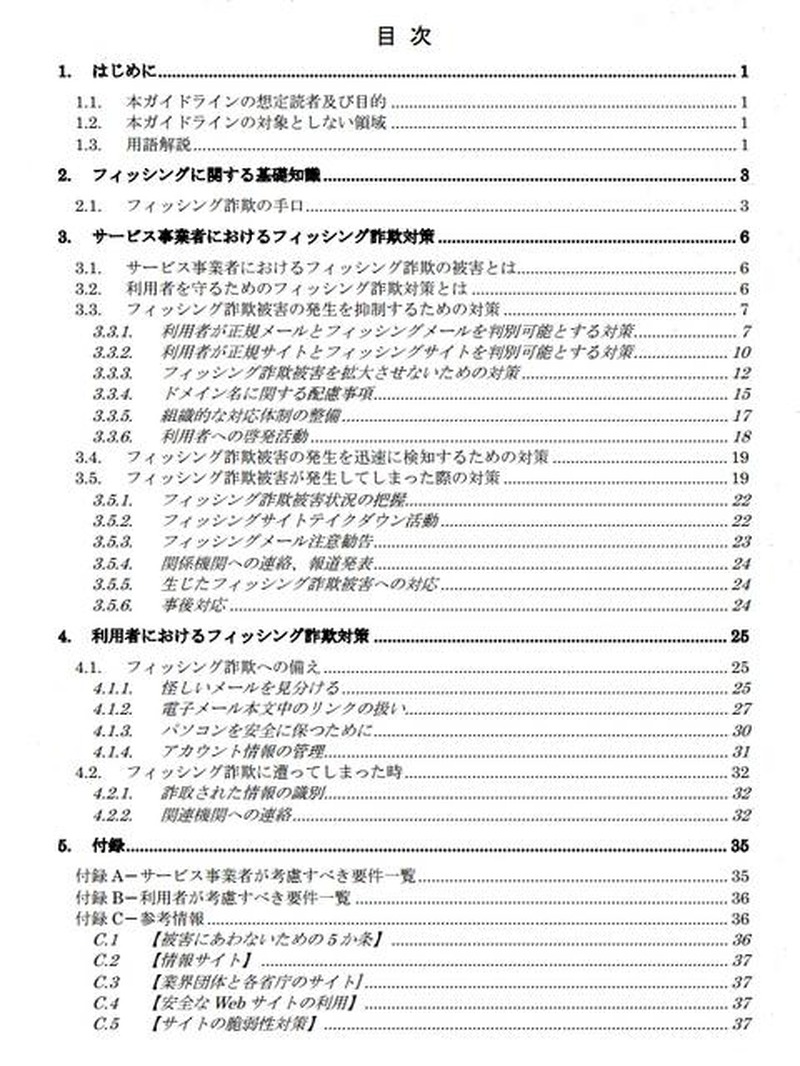
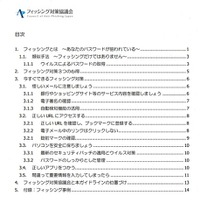
「フィッシング対策ガイドライン2013年度版」目次(抜粋)
「フィッシング対策ガイドライン2013年度版」目次(抜粋) 全 2 枚 拡大写真
 フィッシング対策協議会は17日、サービス事業者向け「フィッシング対策ガイドライン2013年度版」と、「利用者向けフィッシング詐欺対策ガイドライン」を公開した。いずれもPDFファイルが、フィッシング対策協議会サイトからダウンロード可能となっている。

 フィッシング対策協議会では昨年度より「ガイドライン策定ワーキンググループ」を設置し、サービス事業者向けおよび利用者向けのフィッシング対策ガイドラインを改訂、公開している。事業者向けガイドラインでは、発生を抑制するための対策、発生を迅速に検知するための対策、発生してしまった際の対策を紹介。利用者向けガイドラインでは、フィッシング詐欺への備えと、フィッシング詐欺に遭ってしまった時の対応を紹介している。

 改訂された2013年版では、サービス事業者における被害抑制対策として、新規に認証システムが許容するパスワードポリシを利用者に示すことの要件を定義している。また、利用者におけるフィッシング詐欺対策として、正しいURLを確認することや錠前マークを確認すること、PCの利用には標準ユーザーアカウントを利用しユーザーアカウント制御機能を活用することといった3要件を定義したとのこと。

フィッシング対策協議会、2013年度版の対策ガイドラインを公開

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  4. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  5. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

ランキングをもっと見る
PageTop