スパムボット「Stealrat」により20万近いサイトが改ざん、確認方法を紹介(トレンドマイクロ) | ScanNetSecurity
2026.11.18(水)

スパムボット「Stealrat」により20万近いサイトが改ざん、確認方法を紹介(トレンドマイクロ)

トレンドマイクロは、Webサイト管理者が自身のWebサイトが改ざんされていないか、またスパムボット「Stealrat」の一部として悪用されていないかの確認方法についてブログで説明している。

脆弱性と脅威 脅威動向
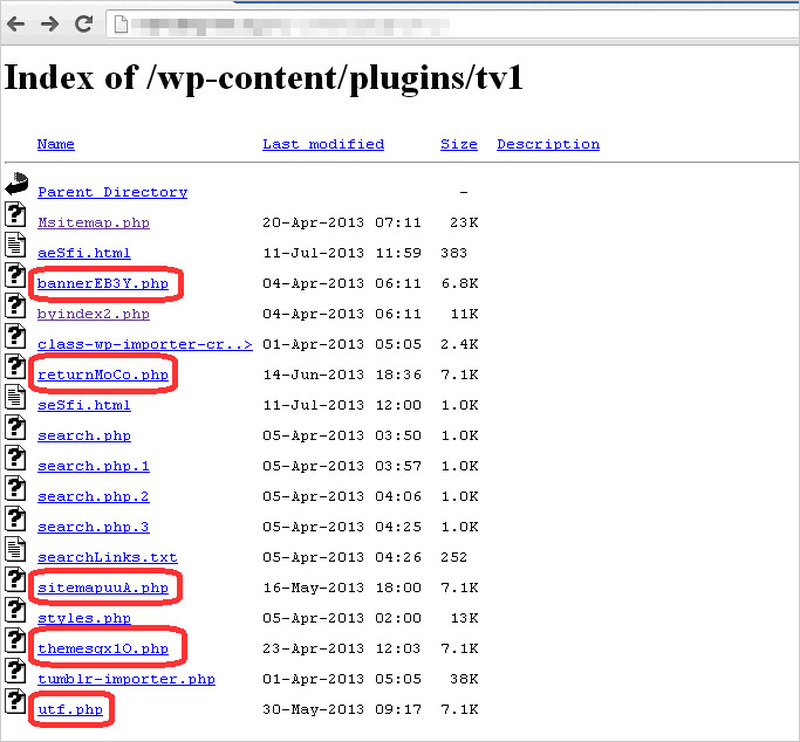
改ざんされたWebサイト内で確認されたスパム送信用スクリプト
改ざんされたWebサイト内で確認されたスパム送信用スクリプト 全 2 枚 拡大写真
トレンドマイクロ株式会社は8月7日、約19万5千もの改ざんされたドメインおよびIPアドレスを特定したことから、Webサイト管理者が自身のWebサイトが改ざんされていないか、またスパムボット「Stealrat」の一部として悪用されていないかの確認方法について、同社ブログで説明している。「Stealrat」は、アダルト関連や偽医薬品関連のスパムメールを頻繁に送信することが確認されているスパムボットで、同社はここ数カ月、積極的に監視している。

今回、確認された改ざんサイトは、このスパムボットを操作するサイバー犯罪者が脆弱性を抱えるCMSを使用するWebサイトを悪用しているという共通点があった。確認したCMSとして、「WordPress」「Joomla」「Drupal」を挙げている。サイト改ざんの確認方法として、このスパムボットのスクリプトのファイル名として通常「sm13e.php」あるいは「sm14e.php」が用いられていることから、こうしたファイル名の存在について確認すべきとしている。ただし、ファイル名は変更される場合も想定されることから、見覚えのないPHPファイルがあるかどうかの確認も必要となる。また、特定の文字列を検索する方法も紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. 医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

    医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

  3. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  4. アンケートサイト「Qzoo」にSQLインジェクション攻撃

    アンケートサイト「Qzoo」にSQLインジェクション攻撃

  5. よーじやの会員情報管理システムに不正アクセス、店舗・オンラインショップ・アプリに登録のあった顧客の個人情報が漏えい

    よーじやの会員情報管理システムに不正アクセス、店舗・オンラインショップ・アプリに登録のあった顧客の個人情報が漏えい

ランキングをもっと見る
PageTop