スパムボット「Stealrat」により20万近いサイトが改ざん、確認方法を紹介(トレンドマイクロ) | ScanNetSecurity
2026.10.23(金)

スパムボット「Stealrat」により20万近いサイトが改ざん、確認方法を紹介(トレンドマイクロ)

トレンドマイクロは、Webサイト管理者が自身のWebサイトが改ざんされていないか、またスパムボット「Stealrat」の一部として悪用されていないかの確認方法についてブログで説明している。

脆弱性と脅威 脅威動向
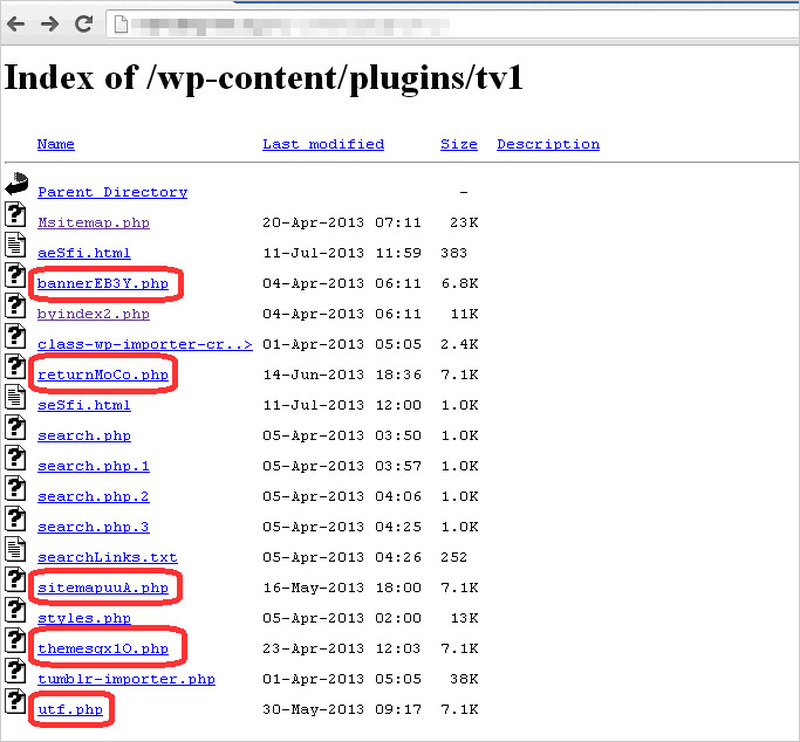
改ざんされたWebサイト内で確認されたスパム送信用スクリプト
改ざんされたWebサイト内で確認されたスパム送信用スクリプト 全 2 枚 拡大写真
トレンドマイクロ株式会社は8月7日、約19万5千もの改ざんされたドメインおよびIPアドレスを特定したことから、Webサイト管理者が自身のWebサイトが改ざんされていないか、またスパムボット「Stealrat」の一部として悪用されていないかの確認方法について、同社ブログで説明している。「Stealrat」は、アダルト関連や偽医薬品関連のスパムメールを頻繁に送信することが確認されているスパムボットで、同社はここ数カ月、積極的に監視している。

今回、確認された改ざんサイトは、このスパムボットを操作するサイバー犯罪者が脆弱性を抱えるCMSを使用するWebサイトを悪用しているという共通点があった。確認したCMSとして、「WordPress」「Joomla」「Drupal」を挙げている。サイト改ざんの確認方法として、このスパムボットのスクリプトのファイル名として通常「sm13e.php」あるいは「sm14e.php」が用いられていることから、こうしたファイル名の存在について確認すべきとしている。ただし、ファイル名は変更される場合も想定されることから、見覚えのないPHPファイルがあるかどうかの確認も必要となる。また、特定の文字列を検索する方法も紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

ランキングをもっと見る
PageTop