「WhatsApp」の通知を装うスパムメールを確認、標的はモバイル端末(トレンドマイクロ) | ScanNetSecurity
2026.10.30(金)

「WhatsApp」の通知を装うスパムメールを確認、標的はモバイル端末(トレンドマイクロ)

トレンドマイクロは、新たな手法を利用したモバイルの脅威を確認したと同社ブログで発表した。

脆弱性と脅威 脅威動向
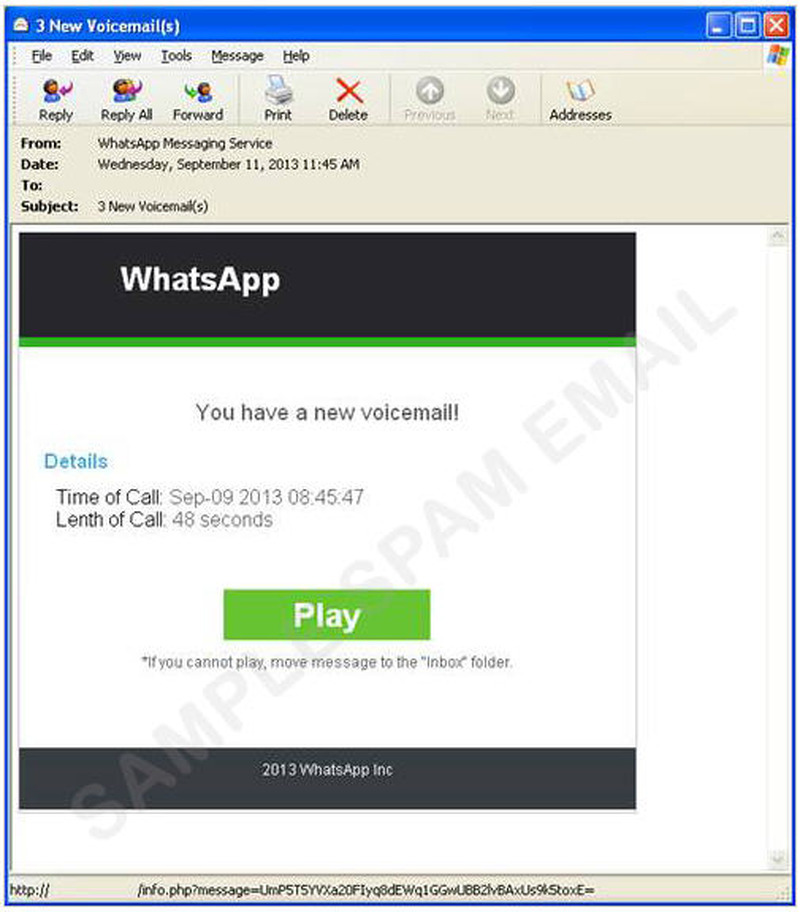
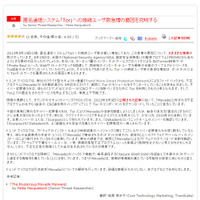
“Whatsapp” からの通知を装った Eメール
“Whatsapp” からの通知を装った Eメール 全 2 枚 拡大写真
トレンドマイクロ株式会社は9月17日、新たな手法を利用したモバイルの脅威を確認したと同社ブログで発表した。同社では9月12日、スマートフォン向けのクロスプラットフォームチャットアプリである「WhatsApp」の通知を装った複数のスパムメールを確認した。問題のメッセージには、新たなボイスメールが届いたことが記載されている。そして着信があった時間や通話の時間などの詳細を記載することで、正規の通知のように偽装している。

PC上では、偽通知メールのボタン「Play」を誤ってクリックした場合、不正な Webサイトへ誘導されることになる。この不正なWebサイトは、ユーザのブラウザが古いバージョンであるため、更新が必要であることを警告する。そして、ユーザがダウンロードボタンをクリックしてしまうと、不正プログラムがPC上へダウンロードされる。しかし、この脅威が狙うのはPCではなくモバイル端末であることが明白としている。

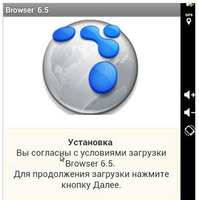
Android 端末上では、この不正なWebサイトから「browser_update_installer.apk」(「ANDROIDOS_OPFAKE.CTD」として検出)がダウンロードされる。このファイルは「Browser 6.5」という名称のブラウザに偽装されており、ダウンロードが始まるとHTMLファイルを表示する。ユーザが誤ってボタン「Agree」をタップすると、特定の電話番号にテキストメッセージを送信する。またこの不正プログラムは、他のアプリを端末上にダウンロードさせるように促す。iOSでも「Agree」をタップするとダウンロードを示すプログレスバーが表示されるが、実際にダウンロードは行われない。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

    So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

  3. 今日もどこかで情報漏えい 第53回「2026年9月の情報漏えい」カメラが情報漏えいの瞬間を捉えた世紀の映像

    今日もどこかで情報漏えい 第53回「2026年9月の情報漏えい」カメラが情報漏えいの瞬間を捉えた世紀の映像

  4. セカンドリテイリングに不正アクセス

    セカンドリテイリングに不正アクセス

  5. Gunosy の社内業務用アカウントの認証情報を用いた不正ログイン、取引先や役員・従業員等の情報が流出

    Gunosy の社内業務用アカウントの認証情報を用いた不正ログイン、取引先や役員・従業員等の情報が流出

ランキングをもっと見る
PageTop