Windows XPは「攻撃に利用可能な場所がそこらじゅうにある」(エフセキュアブログ) | ScanNetSecurity
2026.11.10(火)

Windows XPは「攻撃に利用可能な場所がそこらじゅうにある」(エフセキュアブログ)

サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで、Windows XPの危険性について発表している。

脆弱性と脅威 セキュリティホール・脆弱性
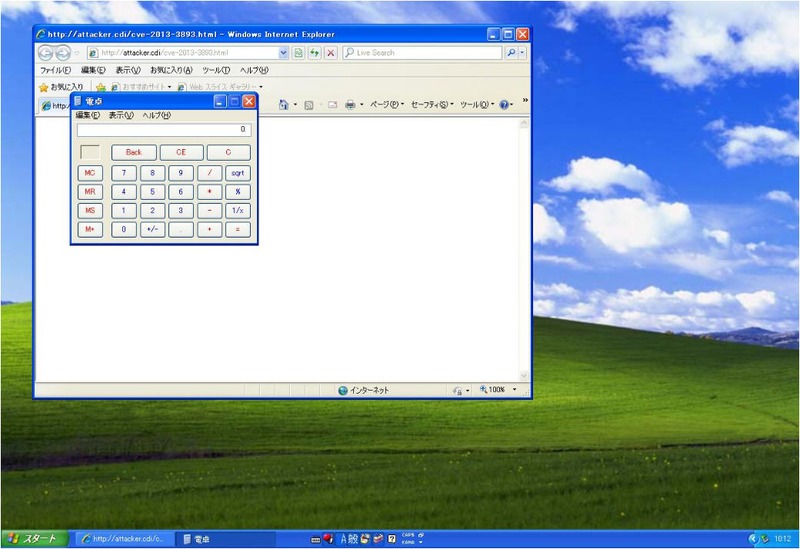
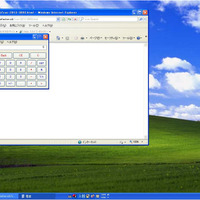
Windows XPでIE8の脆弱性を悪用し電卓を起動したところ
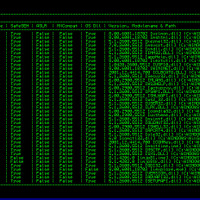
Windows XPでIE8の脆弱性を悪用し電卓を起動したところ 全 3 枚 拡大写真
株式会社サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで10月8日、Windows XPの危険性について発表している。これによると、先日よりInternet Explorerのゼロデイ攻撃(CVE-2013-3893)がアジア各地で確認されており、Metasploitにも攻撃モジュールが組み込まれたことで危険性が高まっているという。

現在のところMetasploitで対象となっているのは、Office 2007/2010がインストールされているWindows 7のIE8/IE9のみであるが、Windows XPを攻撃するのは簡単で、Officeがインストールされていなくても攻撃が可能であるとして、XPユーザに警告している。攻撃が簡単な理由は、Windows 7ではASLRというメモリアドレスをランダムに配置する機能が備わっているのに対して、Windows XPではそのような機能がなく、攻撃に利用可能な場所がそこらじゅうにあるためだという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

  2. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  3. SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認

    SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認

  4. 「SHOGUN BURGER公式アプリ」に不正アクセス、一部顧客の個人情報の漏えい

    「SHOGUN BURGER公式アプリ」に不正アクセス、一部顧客の個人情報の漏えい

  5. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

ランキングをもっと見る
PageTop