Windows XPは「攻撃に利用可能な場所がそこらじゅうにある」(エフセキュアブログ) | ScanNetSecurity
2026.10.02(金)

Windows XPは「攻撃に利用可能な場所がそこらじゅうにある」(エフセキュアブログ)

サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで、Windows XPの危険性について発表している。

脆弱性と脅威 セキュリティホール・脆弱性
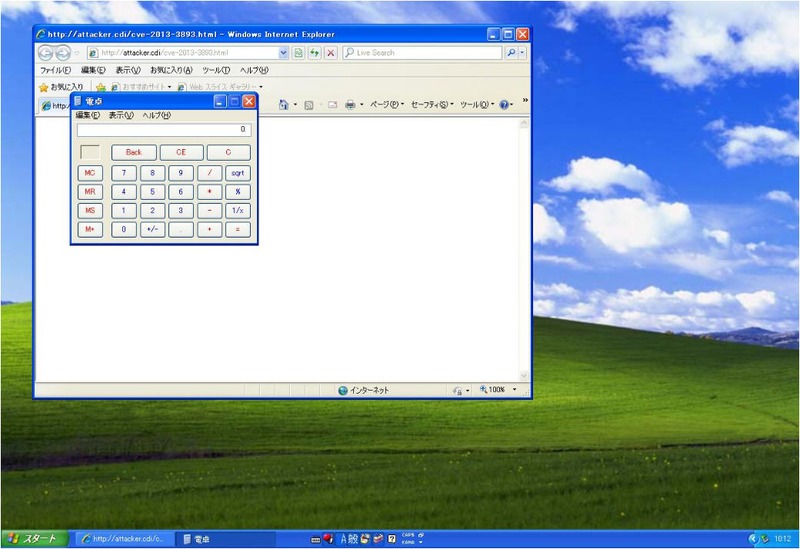
Windows XPでIE8の脆弱性を悪用し電卓を起動したところ
Windows XPでIE8の脆弱性を悪用し電卓を起動したところ 全 3 枚 拡大写真
株式会社サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで10月8日、Windows XPの危険性について発表している。これによると、先日よりInternet Explorerのゼロデイ攻撃(CVE-2013-3893)がアジア各地で確認されており、Metasploitにも攻撃モジュールが組み込まれたことで危険性が高まっているという。

現在のところMetasploitで対象となっているのは、Office 2007/2010がインストールされているWindows 7のIE8/IE9のみであるが、Windows XPを攻撃するのは簡単で、Officeがインストールされていなくても攻撃が可能であるとして、XPユーザに警告している。攻撃が簡単な理由は、Windows 7ではASLRというメモリアドレスをランダムに配置する機能が備わっているのに対して、Windows XPではそのような機能がなく、攻撃に利用可能な場所がそこらじゅうにあるためだという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  3. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop