Windows XPは「攻撃に利用可能な場所がそこらじゅうにある」(エフセキュアブログ) | ScanNetSecurity
2026.09.24(木)

Windows XPは「攻撃に利用可能な場所がそこらじゅうにある」(エフセキュアブログ)

サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで、Windows XPの危険性について発表している。

脆弱性と脅威 セキュリティホール・脆弱性
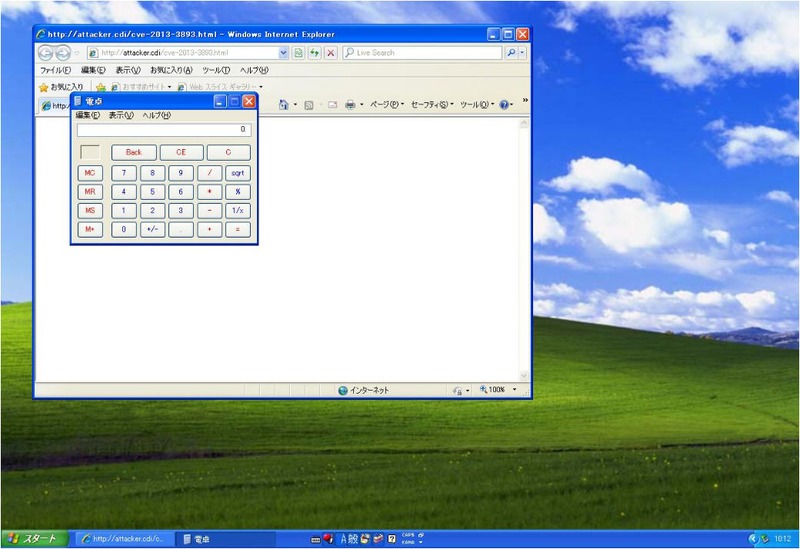
Windows XPでIE8の脆弱性を悪用し電卓を起動したところ
Windows XPでIE8の脆弱性を悪用し電卓を起動したところ 全 3 枚 拡大写真
株式会社サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで10月8日、Windows XPの危険性について発表している。これによると、先日よりInternet Explorerのゼロデイ攻撃(CVE-2013-3893)がアジア各地で確認されており、Metasploitにも攻撃モジュールが組み込まれたことで危険性が高まっているという。

現在のところMetasploitで対象となっているのは、Office 2007/2010がインストールされているWindows 7のIE8/IE9のみであるが、Windows XPを攻撃するのは簡単で、Officeがインストールされていなくても攻撃が可能であるとして、XPユーザに警告している。攻撃が簡単な理由は、Windows 7ではASLRというメモリアドレスをランダムに配置する機能が備わっているのに対して、Windows XPではそのような機能がなく、攻撃に利用可能な場所がそこらじゅうにあるためだという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

    「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

  2. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  3. ロート製薬のシステムに不正アクセス

    ロート製薬のシステムに不正アクセス

  4. ガバメントソリューションサービス(GSS)への不正アクセス、政府が自民党に説明

    ガバメントソリューションサービス(GSS)への不正アクセス、政府が自民党に説明

  5. 「コープやまぐちLINEミニアプリ」に不正アクセス、データベースに保存されていた内容を精査し漏えいの可能性がある情報を確定

    「コープやまぐちLINEミニアプリ」に不正アクセス、データベースに保存されていた内容を精査し漏えいの可能性がある情報を確定

ランキングをもっと見る
PageTop