Androidの脆弱性を悪用しアンチウイルススキャンを回避するトロイの木馬(Dr.WEB) | ScanNetSecurity
2026.11.21(土)

Androidの脆弱性を悪用しアンチウイルススキャンを回避するトロイの木馬(Dr.WEB)

Dr.WEBは、韓国のAndroidユーザから個人情報を盗む新たなトロイの木馬について注意喚起を発表した。

脆弱性と脅威 脅威動向
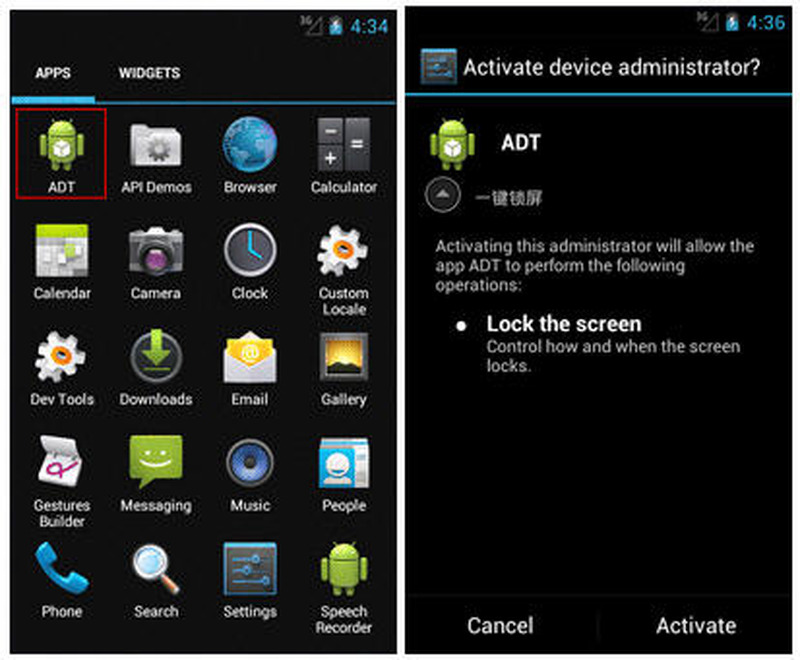
「Android.Spy.40.origin」アイコンとプロパティ
「Android.Spy.40.origin」アイコンとプロパティ 全 2 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は10月25日、韓国のAndroidユーザから個人情報を盗む新たなトロイの木馬について注意喚起を発表した。同社によって「Android.Spy.40.origin」と名付けられたこの新たなトロイの木馬は、apkファイルへのリンクを含んだ望まないSMSによって拡散されている。この手法は、Androidマルウェアの拡散方法として東南アジア(主に韓国、日本)で現在最もよく使用されているもの。

「Android.Spy.40.origin」は、インストールされた後に起動されるとデバイス管理者機能へのアクセス権限を要求し、ホーム画面からそのアイコンを削除するが、システム内では密かに動作を続ける。また、個人情報、個人的なやり取りやビジネスでのやり取り、銀行アカウント情報、オンラインバンキングの取引認証に使用されるmTANコードを含んだメッセージを傍受することが可能であるため、非常に危険なプログラムであるが、最も特徴的な機能は、アンチウイルスから逃れるためにAndroidの脆弱性を悪用すること。マルウェアを隠すために犯罪者はこのトロイの木馬のapkファイルを改変している。

zipファイルのアーカイブヘッダ「汎用目的のビットフラグ」フィールドの設定によって、暗号化されている(パスワード保護されている)ことを偽装し、Androidの脆弱性を悪用するとともに、アンチウイルスのスキャンを回避する。同社の製品では検出に対応したが、同社ではAndroidユーザに対し、警戒を怠らず疑わしいアプリケーションをインストールしたり、心当たりのないSMSに含まれたリンクをクリックしたりすることのないよう強く推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  3. ユミルリンクのメール配信サービスに不正アクセス、延べ4,786万4,147件の配信先情報が漏えい

    ユミルリンクのメール配信サービスに不正アクセス、延べ4,786万4,147件の配信先情報が漏えい

  4. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  5. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

ランキングをもっと見る
PageTop