官民連携によるマルウェア対策支援プロジェクト「ACTIVE」をスタート(総務省) | ScanNetSecurity
2026.10.02(金)

官民連携によるマルウェア対策支援プロジェクト「ACTIVE」をスタート(総務省)

 総務省は11月1日、官民連携による国内のインターネット利用者を対象としたマルウェア対策支援プロジェクト「ACTIVE(Advanced Cyber Threats response InitiatiVE)」をスタートした。NTTコミュニケーションズ(NTT Com)などが、すでに参画を発表している。

製品・サービス・業界動向 新製品・新サービス
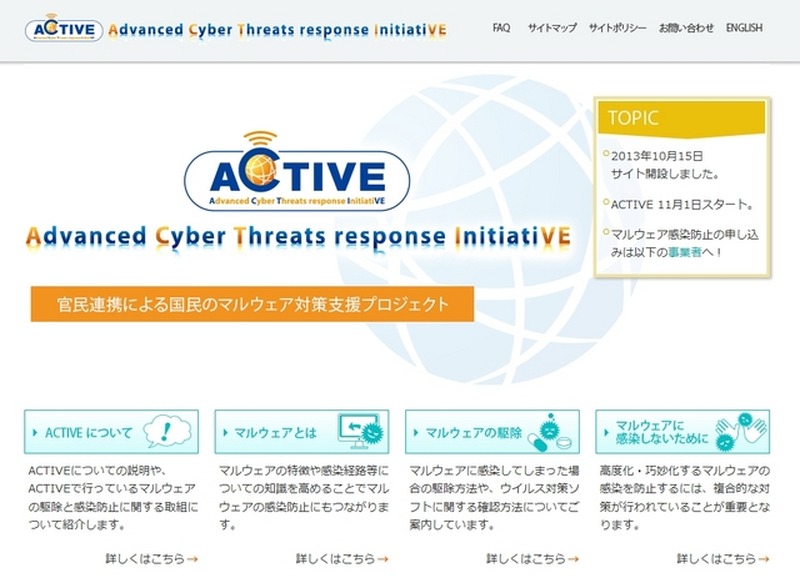
「ACTIVE」プロジェクトサイト
「ACTIVE」プロジェクトサイト 全 2 枚 拡大写真
 総務省は11月1日、官民連携による国内のインターネット利用者を対象としたマルウェア対策支援プロジェクト「ACTIVE(Advanced Cyber Threats response InitiatiVE)」をスタートした。NTTコミュニケーションズ(NTT Com)などが、すでに参画を発表している。

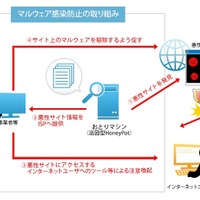
 「ACTIVE」は、インターネットに接続された「おとりマシン(巡回型ハニーポット)」を用いて、複数のWebサイトにアクセスを行い、閲覧するだけでマルウェアに感染するサイトを発見し、これらをリスト化するプロジェクト。マルウェアの感染防止と駆除の取組を支援するため、11月1日よりスタートした。

 今回NTT Comでは、具体的な取組みとして、「OCNツールバー」(gooスティック)におけるマルウェアサイト警告機能を強化、同日より提供を開始した。従来保有していたフィッシングサイトのURLに、本プロジェクトが作成するリストを加え、ユーザーが該当サイトを閲覧しようとした際に、注意を促し、閲覧の中止を推奨する画面をポップアップ表示する。

 なお同種の取り組みは、常時安全セキュリティ24(ニフティ)、ネットバリアベーシック(NTTぷらら)においても行われる。

官民連携のマルウェア対策支援「ACTIVE」がスタート……各社が警告機能を強化

《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop