WindowsやOfficeに未対応の脆弱性、標的型攻撃も確認(JPCERT/CC) | ScanNetSecurity
2026.10.29(木)

WindowsやOfficeに未対応の脆弱性、標的型攻撃も確認(JPCERT/CC)

JPCERT/CCは、「Microsoft Graphics Componentの未修正の脆弱性」に関する注意喚起を発表した。

インシデント・事故 インシデント・情報漏えい
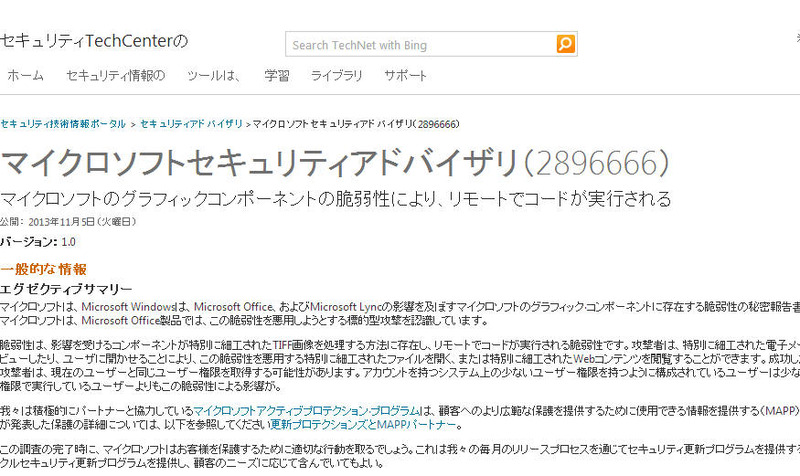
マイクロソフトによる発表
マイクロソフトによる発表 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は11月6日、「Microsoft Graphics Componentの未修正の脆弱性」に関する注意喚起を発表した。Microsoft Graphics Componentには未修正の脆弱性があり、この脆弱性が悪用されると、リモートの攻撃者により細工されたTIFF形式の画像ファイルやそれを含むMS-WordやMS-Excelなどのファイルをユーザに開かせることで、任意のコードを実行される可能性がある。またマイクロソフトによると、中東や南アジアの広い範囲で、本脆弱性を悪用する標的型攻撃が確認されているという。

影響を受ける環境は、Windows Vista SP2、Windows Server 2008 SP2、Microsoft Office 2003 SP3、Microsoft Office 2007 SP3、Microsoft Office 2010 SP1、SP2、Microsoft Office Compatibility Pack SP3。現時点でマイクロソフトから本件に関するセキュリティ更新プログラムは公開されていないが、軽減策として「Microsoft Fix it 51004」が公開されている。JPCERT/CCでは、セキュリティ更新プログラムを適用するまでの間の暫定対策として、本軽減策を適用するかどうか検討し、軽減策を適用する場合はシステムへの影響など事前の検証の上で実施するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

  3. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  4. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  5. JFEケミカルに不正アクセス、データの不正取得が判明

    JFEケミカルに不正アクセス、データの不正取得が判明

ランキングをもっと見る
PageTop