署名付きPCマルウェアやAndroidを狙うマルウェアが急増--四半期レポート(マカフィー) | ScanNetSecurity
2026.10.28(水)

署名付きPCマルウェアやAndroidを狙うマルウェアが急増--四半期レポート(マカフィー)

マカフィーは、「2013年第3四半期の脅威レポート」を発表した。レポートによると、同四半期に新たに確認された署名付きのPCマルウェアは150万件を超え、過去最高となった。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
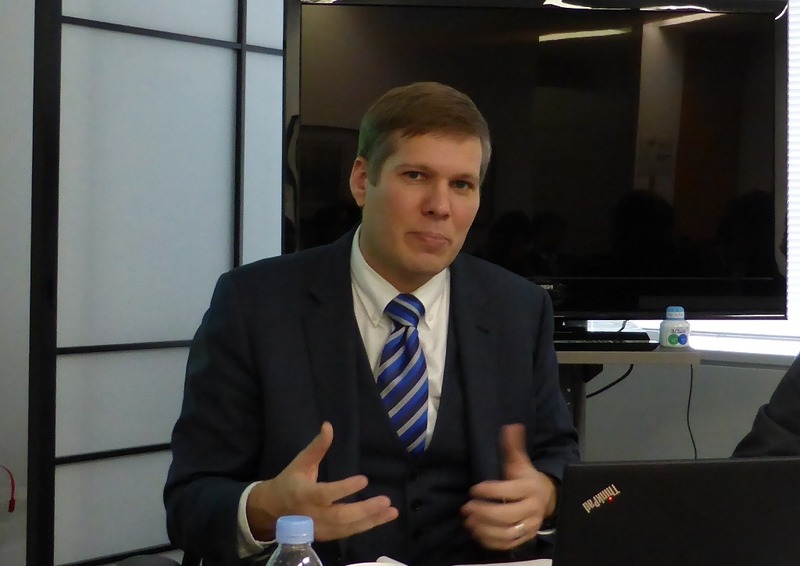
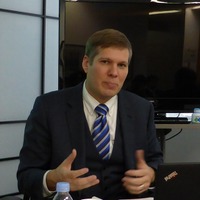
マカフィーのテクニカル・ソリューションズ ディレクターであるブルース・スネル氏
マカフィーのテクニカル・ソリューションズ ディレクターであるブルース・スネル氏 全 4 枚 拡大写真
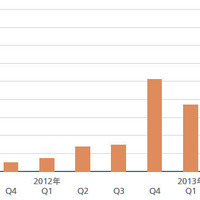
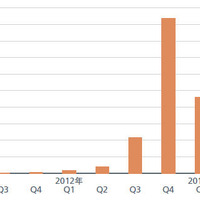
マカフィー株式会社は12月9日、「2013年第3四半期の脅威レポート」を発表した。レポートによると、同四半期に新たに確認された署名付きのPCマルウェアは150万件を超え、過去最高となった。これはWindows 8で搭載された署名を活用したセキュリティ対策を脅かすものであるとしている。また、同四半期に確認されたAndroidを標的とするマルウェアの新規サンプル数は70万件近くになり、前四半期より20万件の増加となっている。

同社のテクニカル・ソリューションズ ディレクターであるブルース・スネル氏は、「今後Android搭載デバイスはさまざまなエリアで活用されているため、Androidデバイスを狙う脅威の動向は注目すべき」としている。Androidデバイスを狙うマルウェアは、興味を惹く正当なアプリになりすましてGoogle Playに公開され、高い評価を受けているかのように見せる。このため興味本位でインストールしてしまいがちだが、インストールするとデバイスIDや電話番号、SIMのシリアルナンバーなどを盗まれてしまう。

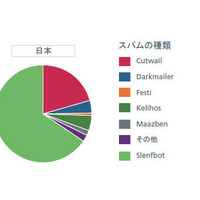
ボットネットも引き続き活発であり、日本では「Slenfbot」に感染するケースが非常に多い。このボットネットは2007年に発見されたもので、バックドアを開きホストファイルを変更するなどの悪意ある行動をする。また、オンラインバンキングを狙う攻撃も目立ってきており、英国やトルコ、チェコで確認されているモジュラー型マルウェア「Hesperbot」は、Webインジェクションによってオンラインバンキングの情報を盗み出すとともに、トランザクション情報を隠蔽したり残高情報を書き換える。また、モバイル向けコンポーネントも搭載している。さらに、仮想通貨である「Bitcoin」の値上がりや法的地位に関する判決、Bitcoinを標的としたマイニングツールについても解説している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  5. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

ランキングをもっと見る
PageTop