政府機関における情報セキュリティ対策の統一基準について意見を募集(NISC) | ScanNetSecurity
2026.10.28(水)

政府機関における情報セキュリティ対策の統一基準について意見を募集(NISC)

NISCは、「政府機関の情報セキュリティ対策のための統一基準群」(案)に関する意見の募集について発表した。

製品・サービス・業界動向 業界動向
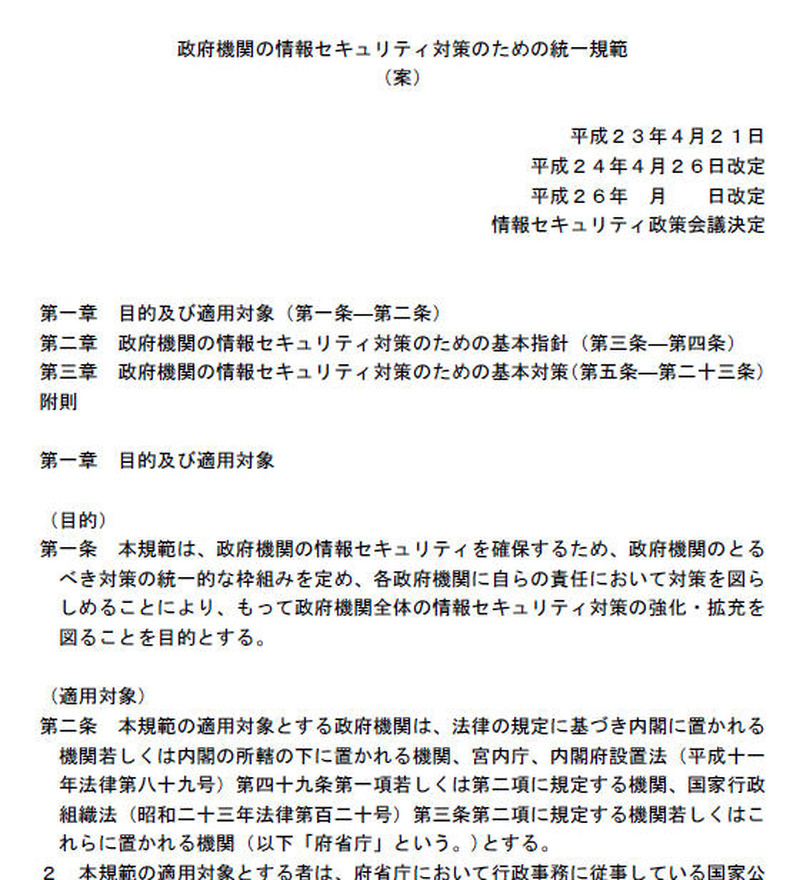
NISCによる発表
NISCによる発表 全 1 枚 拡大写真
内閣官房情報セキュリティセンター(NISC)は1月24日、「政府機関の情報セキュリティ対策のための統一基準群」(案)に関する意見の募集について発表した。本規範は、政府機関の情報セキュリティを確保するため、政府機関のとるべき対策の統一的な枠組みを定め、各政府機関に自らの責任において対策を図ることによって、政府機関全体の情報セキュリティ対策の強化・拡充を図ることを目的としたもの。これらについて、2月14日まで意見を募集する。

これによると各府省庁は、当該府省庁の特性を踏まえて情報セキュリティ対策の基本的な方針および情報セキュリティ対策基準を定めなければならない。また、情報セキュリティを確保するため情報セキュリティ対策の目的、対象範囲等の情報セキュリティに対する基本的な考え方を定めなければならない。その基準は、別に定める政府機関の情報セキュリティ対策のための統一基準(政府機関統一基準)と同等以上の情報セキュリティ対策が可能となるように定めなければならないとしている。

具体的には、最高情報セキュリティ責任者1人を置かなければならないことや、最高情報セキュリティ責任者は府省庁対策基準等の審議を行う機能を持つ組織として情報セキュリティ委員会を設置し、委員長および委員を置かなければならないこと。また情報セキュリティ対策に関する事務を統括するとともに、その責任を負うことなどを定めている。このほか、行政事務従事者に対し情報セキュリティに関する教育を行うことや、情報セキュリティインシデントへの適切な対処、情報セキュリティ対策の自己点検を行うことなどが挙げられている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  5. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

ランキングをもっと見る
PageTop