「IptabLes」および「IptabLex」の大量感染に注意を呼びかけ(アカマイ) | ScanNetSecurity
2026.11.02(月)

「IptabLes」および「IptabLex」の大量感染に注意を呼びかけ(アカマイ)

アカマイは、同社のPLXsertを通して、新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行したと発表した。このアドバイザリは、Linuxシステム上でのIptabLesおよびIptabLex感染の高リスクな脅威について企業に警告を発するもの。

脆弱性と脅威 脅威動向
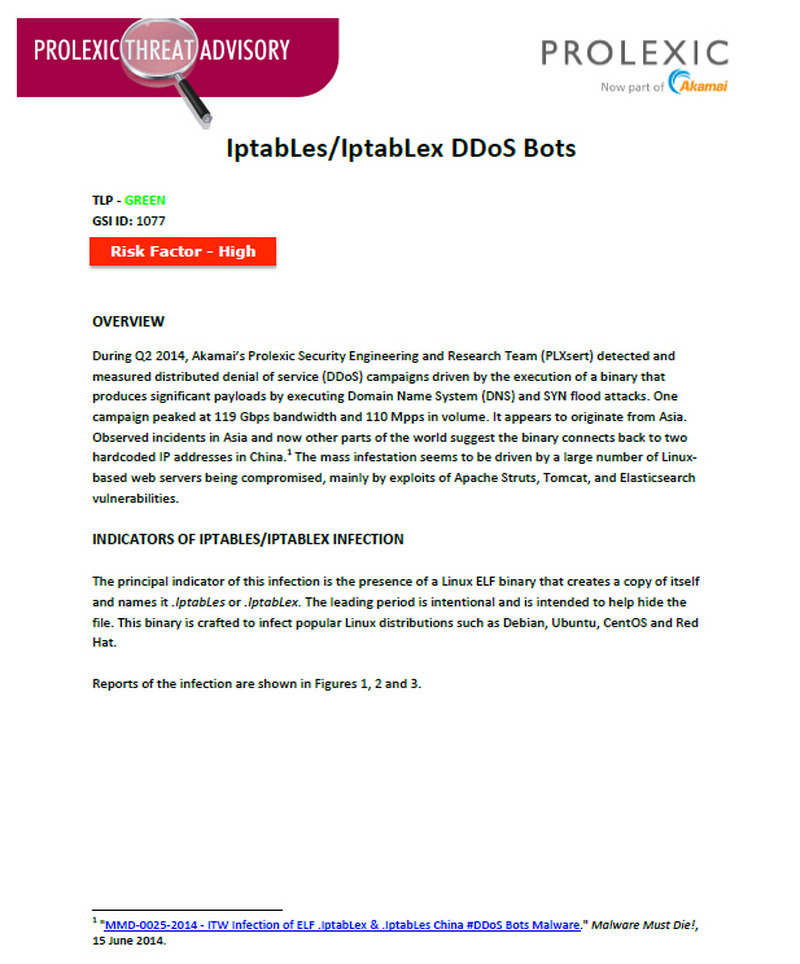
公開された新たな脅威アドバイザリ(英語版)
公開された新たな脅威アドバイザリ(英語版) 全 1 枚 拡大写真
アカマイ・テクノロジーズ合同会社(アカマイ)は9月4日、同社のProlexic Security Engineering & Response Team(PLXsert)を通して、新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行したと発表した。このアドバイザリは、Linuxシステム上でのIptabLesおよびIptabLex感染の高リスクな脅威について企業に警告を発するもの。

IptabLesおよびIptabLexの大量感染は、主としてApache Struts、Tomcat、およびElasticsearchの脆弱性を悪用した多数のLinuxベースのWebサーバの侵害によって促進されたと思われるとしている。攻撃者はメンテナンスされていないサーバ上でLinuxの脆弱性を使用してアクセス権を手に入れ、権限を昇格してマシンのリモート制御を可能にした後、悪質なコードをシステムに混入させて実行すつ。その結果、攻撃者はシステムをDDoSボットネットの一部としてリモートから制御できるようになる。

感染後の特徴として、/bootディレクトリ内の.IptabLesまたは.IptabLexという名前のペイロードがある。これらのスクリプトファイルは、リブート時に.IptabLesバイナリを実行する。このマルウェアは自己アップデート機能も内蔵しており、感染したシステムはリモートホストに接続してファイルをダウンロードする。ラボ環境において、感染したシステムはアジアに位置する2つのIPアドレスへの接続を試みたという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

  5. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

ランキングをもっと見る
PageTop