中国の異なるサイバー攻撃グループが連携、日本などアジアにサイバー攻撃(ファイア・アイ) | ScanNetSecurity
2026.11.03(火)

中国の異なるサイバー攻撃グループが連携、日本などアジアにサイバー攻撃(ファイア・アイ)

ファイア・アイは、中国の異なる複数のサイバー攻撃グループが連携し、日本や台湾などアジアを標的にサイバー攻撃活動を展開しているという調査レポートを発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
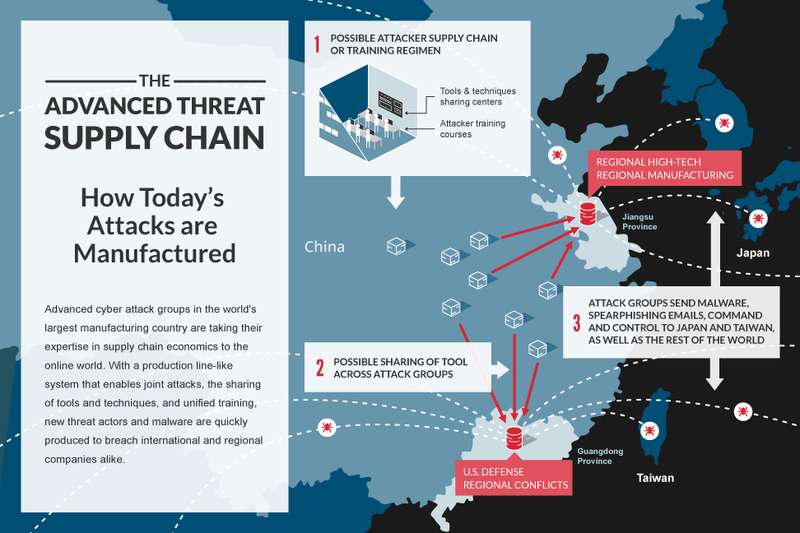
「Moafee」および「DragonOK」の地理的な位置関係
「Moafee」および「DragonOK」の地理的な位置関係 全 2 枚 拡大写真
ファイア・アイ株式会社は9月19日、中国の異なる複数のサイバー攻撃グループが連携し、日本や台湾などアジアを標的にサイバー攻撃活動を展開しているという調査レポートを発表した。まず、「Moafee」と名づけられている攻撃グループは、中国の広東省を拠点に作戦を実施していると見られる。その標的は、南シナ海における国益に関係する各国の政府と軍事組織であり、この中には米国の防衛産業基盤内の組織も含まれている。

もうひとつの攻撃グループ「DragonOK」は、日本および台湾のハイテクや製造企業を攻撃対象としている。これは同地域での経済競争において、有益な企業機密を入手することを狙いとしていると思われる。なお、DragonOKは、中国の江蘇省を拠点に活動を展開していると考えられる。これら2つの攻撃グループは、地理的に離れた異なる地域を拠点としながらも、「連携体制を確立している」「同等のトレーニングを受けている」「共通のツールキットを供給するサプライチェーンを築いている」「攻撃計画が併用されている」といったことに基づいて活動していると考えられる。つまり、防御を突破するサイバー攻撃を起こすために、工場の“生産ライン”のようなアプローチを採用しているとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  4. GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

    GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop