2014年の不正アクセス認知件数は3,545件、前年より594件増加(総務省ほか) | ScanNetSecurity
2026.11.04(水)

2014年の不正アクセス認知件数は3,545件、前年より594件増加(総務省ほか)

総務省、経済産業省、警察庁は、「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
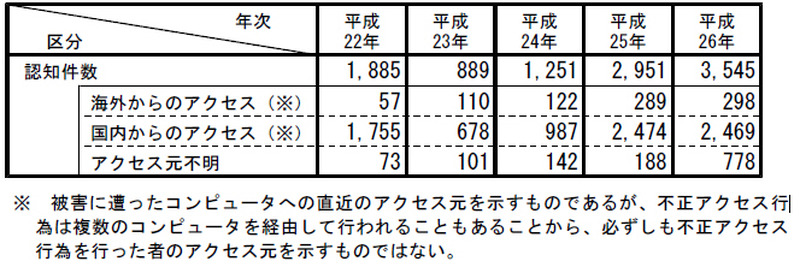
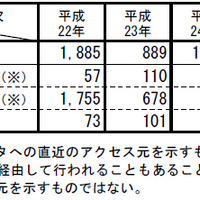
不正アクセス行為の認知件数の推移
不正アクセス行為の認知件数の推移 全 2 枚 拡大写真
総務省、経済産業省、警察庁は3月19日、「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」を発表した。不正アクセス行為の発生状況によると、平成26年中の不正アクセス行為の認知件数は3,545件で、前年と比べて594件増加した。また、これとは別に事業者から約80万件の「連続自動入力プログラムによる不正ログイン攻撃」(パスワードリスト攻撃)によるログイン行為が報告され、このうち「約○件」など概数により報告されたものを除いた629,632件の攻撃対象となったサービスは「オンラインゲーム・コミュニティサイト」が59,463件で最も多かった。

被害を受けた特定電子計算機のアクセス管理者をみると、「一般企業」が最も多く(3,468件)、次いで「大学、研究機関等」(56件)となっている。不正アクセス行為後は、「インターネットバンキングの不正送金」(1,944件)、「他人へのなりすまし」(1,009件)が突出して多かった。不正アクセス禁止法違反の検挙件数は364件、検挙人員は170人と、前年と比べて検挙件数は616件減少し、検挙人員は23人増加した。被疑者の年齢は、「14~19歳」(49人)が最も多く、「30~39歳」(45人)、「20~29歳代」(43人)と続いた。動機は「顧客データの収集等情報を不正に入手するため」が139件で最も多かった。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. リゾートトラストのウェブサイトに不正アクセス、約 2万6,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 2万6,000件の会員情報が漏えい

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ハッカー協会の事件簿 #01「社会的損失」

    ハッカー協会の事件簿 #01「社会的損失」

ランキングをもっと見る
PageTop