産業制御システム用PLCソフトの脆弱性を標的としたアクセスを観測(警察庁) | ScanNetSecurity
2026.10.02(金)

産業制御システム用PLCソフトの脆弱性を標的としたアクセスを観測(警察庁)

警察庁は、産業制御システムで使用される特定のPLCソフトウェアの脆弱性を標的としたアクセスを観測しているとして、@policeにおいて注意喚起を発表した。

脆弱性と脅威 脅威動向
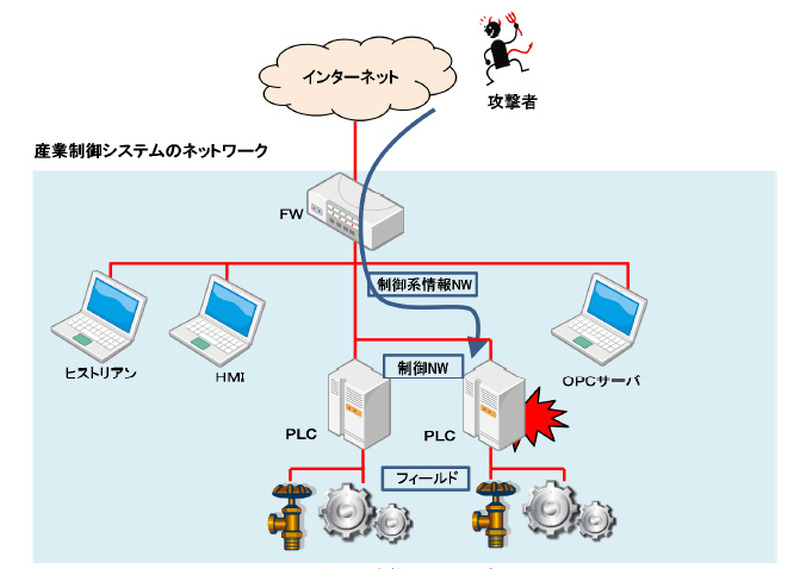
攻撃のイメージ
攻撃のイメージ 全 2 枚 拡大写真
警察庁は5月26日、産業制御システムで使用される特定のPLCソフトウェアの脆弱性を標的としたアクセスを観測しているとして、@policeにおいて注意喚起を発表した。2014年12月2日には、産業制御システムで使用される特定のPLCソフトウェアにおいて、リモートから任意のコマンドが実行できる脆弱性が公表された。また2015年2月には、この脆弱性を有するPLCを探索するツールが公開され、5月にはこの脆弱性を利用しPLCの状態を確認するためのプログラム(PoC)が公開されている。

同庁の定点観測システムでは、この脆弱性を標的としたと思われるこれらのツール等の特徴を有するパケットを観測しているという。主に2つのコードによるアクセスを観測しており、2月上旬から続いているアクセスはPLC探索ツールによるものと思われ、その多くはあらゆるサービスに対して探索を行い、その結果を蓄積し検索サービスを提供する組織からのもであった。また、5月中旬にはもうひとつのコードによるアクセスが急増しており、こちらはアクセスしている者の実体や目的が判明していないという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop