旧式の「RIPv1」を利用したDDoSリフレクション攻撃が増加(アカマイ) | ScanNetSecurity
2026.11.02(月)

旧式の「RIPv1」を利用したDDoSリフレクション攻撃が増加(アカマイ)

アカマイは、同社のPLXsertを通して新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
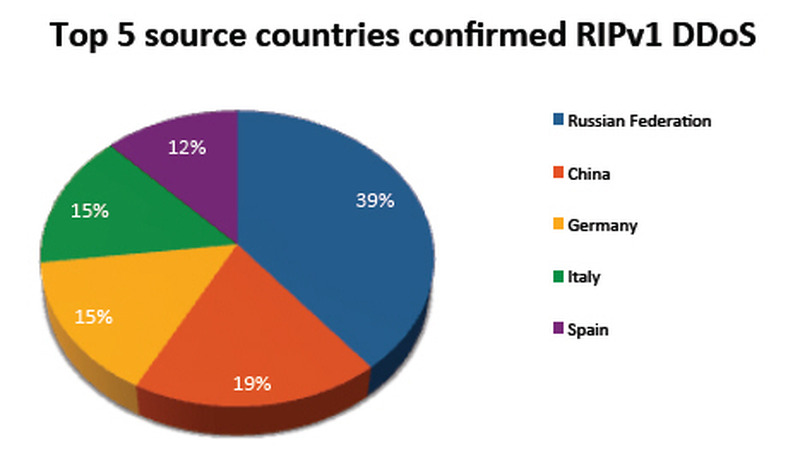
「RIPv1」を利用したDDoSリフレクション攻撃の攻撃元となった国
「RIPv1」を利用したDDoSリフレクション攻撃の攻撃元となった国 全 1 枚 拡大写真
アカマイ・テクノロジーズ合同会社(アカマイ)は7月2日、同社のProlexic Security Engineering & Response Team(PLXsert)を通して、新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行したと発表した。このアドバイザリは、旧式のRouting Information Protocolバージョン1(RIPv1)を使用したリフレクション攻撃や増幅攻撃の増加に注意を呼びかけるものとなっている。

RIPv1は、小規模なマルチルータネットワークにおいて、ルート情報を動的に共有する容易な手段。一般的なリクエストは、初回設定時または起動時にRIPが動作するルータから送信され、その後はリクエストを受け取ったすべてのデバイスがルートのリストを応答し、ブロードキャストとして送ることでアップデートを行う。標準的なRIPv1リクエストは1件につき24バイトペイロードと小さい反面、1回のリクエストで504バイトの複数の応答ペイロードが攻撃対象に送信される。このため、攻撃者はRIPv1を利用したDDoSリフレクション攻撃を好むという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

    「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

  2. ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

    ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

  3. So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

    So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

  4. 東建コーポレーショングループへの不正アクセスで最大657,096件、約20年分の個人情報が流出

    東建コーポレーショングループへの不正アクセスで最大657,096件、約20年分の個人情報が流出

  5. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

ランキングをもっと見る
PageTop