エアコンやオーディオ、ブレーキなどが遠隔操作される脆弱性が判明、米国で販売された約140万台をリコール(FCA US) | ScanNetSecurity
2026.10.11(日)

エアコンやオーディオ、ブレーキなどが遠隔操作される脆弱性が判明、米国で販売された約140万台をリコール(FCA US)

米国の自動車大手、FCA US(旧クライスラーグループ)は7月24日、米国で販売された約140万台をリコール(回収・無償修理)すると発表した。

脆弱性と脅威 セキュリティホール・脆弱性
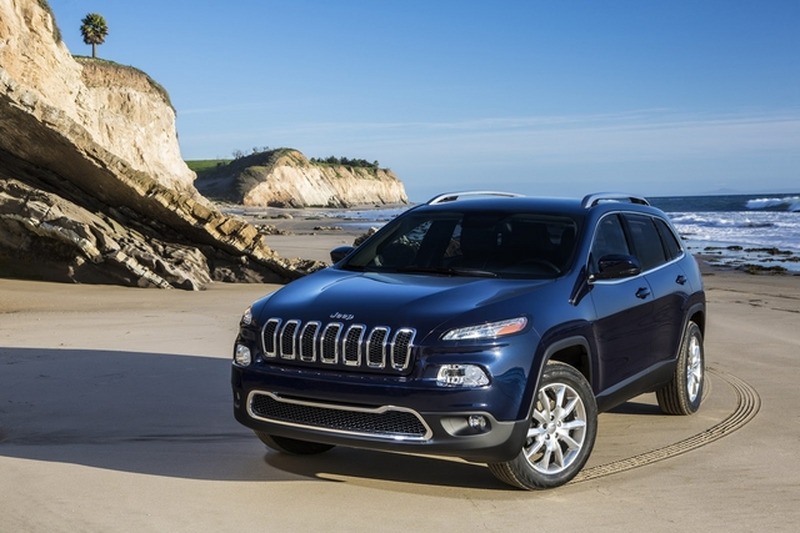
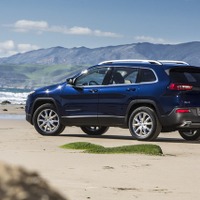
ジープ チェロキー
ジープ チェロキー 全 3 枚 拡大写真
米国の自動車大手、FCA US(旧クライスラーグループ)は7月24日、米国で販売された約140万台をリコール(回収・無償修理)すると発表した。

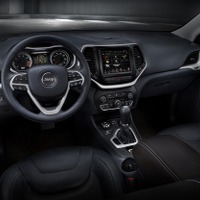
このリコールは、ジープ『チェロキー』がハッカーに乗っ取られ、エアコンやオーディオ、ブレーキなどが遠隔操作できることを、一部メディアが紹介したことを受けての対応。FCA USで調査したところ、車載インフォテインメントシステムのソフトウェアに脆弱性が見つかった。

リコールの対象になるのは、8.4インチのタッチパネルモニターを装着した車両。2014-2015年モデルのチェロキー、『グランドチェロキー』をはじめ、2015年モデルのクライスラー『200』『300』、ダッジ『チャージャー』『チャレンジャー』、2013-2015年モデルのダッジ『バイパー』、2013-2015年モデルのラム各車など。

米国で販売された約140万台が該当。FCA USは対象車を保有する顧客に通知し、販売店でソフトウェアを改修するリコール作業を行う。

なお、FCA USは、「この不具合に起因した事故や負傷者の報告は受けていない」と説明している。

クライスラー、140万台をリコール…ハッカーに遠隔操作される恐れ

《森脇稔@レスポンス》
関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. 戸田建設に不正アクセス、取引先に関する情報が漏えい

    戸田建設に不正アクセス、取引先に関する情報が漏えい

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

    JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

  4. 「IDCFクラウド」にランサムウェア攻撃

    「IDCFクラウド」にランサムウェア攻撃

  5. 楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

    楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

ランキングをもっと見る
PageTop