
百度(Baidu)のソフトウェア開発キットにバックドア機能の搭載を確認(トレンドマイクロ)
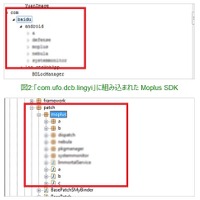
トレンドマイクロは6日、中国の検索エンジン「百度(Baidu)」のソフトウェア開発キット(SDK)「Moplus」にバックドア機能が搭載されていることを公表した。
脆弱性と脅威
脅威動向
「Moplus」には「Wormhole」と呼ばれる深刻な脆弱性があることが確認されている。今回発見されたバックドア機能は、この脆弱性とは関係なく存在していたと見られる。このバックドア機能を使うことで、ユーザー権限なしに、ソケットを通過するメッセージを監視し続ける。
これにより、端末に対しHTTPリクエストを送信するだけで、「フィッシングサイトへの誘導」「任意の連絡先の追加」「偽のショート・メッセージ・サービス(SMS)送信」「ローカルファイルのアップロード」「アプリインストール」などが可能になるという。
Moplus SDKは多くのAndroidアプリに取り入れられており、1億人程度が影響を受ける見込み。またすでに不正プログラムが、Moplus SDKを利用している事例も発見されている。
トレンドマイクロによれば、Moplus SDKが組み込まれたアプリは、計14,112種(バージョン違いや異なるSHA1のものなどを含む)。そのうち4,014が、「com.baidu.browser.apps」「com.baidu.hao123」などのBaidu公式アプリとのこと。Baiduは、この問題について対処を進めているという。
中国Baiduのソフト開発キット、バックドア機能の搭載が判明
《冨岡晶@RBB TODAY》

関連記事
-

TrueCrypt の監査が見落とした、神モードのセキュリティホールがここに~人気の暗号化ソフトに特権昇格の脆弱性(The Register)
国際 -
オバマが暗号化の全面支持へと歩み寄る──だが彼は、その意味をわかっているのか?~「ノー・バックドア」を語る漏洩メモは、暗号の基本を把握していない(その 2)(The Register)
国際 -
Scan名誉編集長 りく君の セキュリティにゃークサイド「SimejiとBaidu IMEが入力内容を無断で送信していたんだにゃーの巻」(12月30日版)
特集 -
「Simeji」のログデータ送信は「バグ」--バイドゥが見解を発表(バイドゥ)
製品・サービス・業界動向
この記事の写真
/




