不正アクセスにより顧客情報が漏えい、恐喝被害も(アークン) | ScanNetSecurity
2026.11.19(木)

不正アクセスにより顧客情報が漏えい、恐喝被害も(アークン)

 セキュリティ企業のアークンは13日、同社の顧客情報の漏えいにともない、恐喝被害に遭ったことを明らかにした。

インシデント・事故 インシデント・情報漏えい
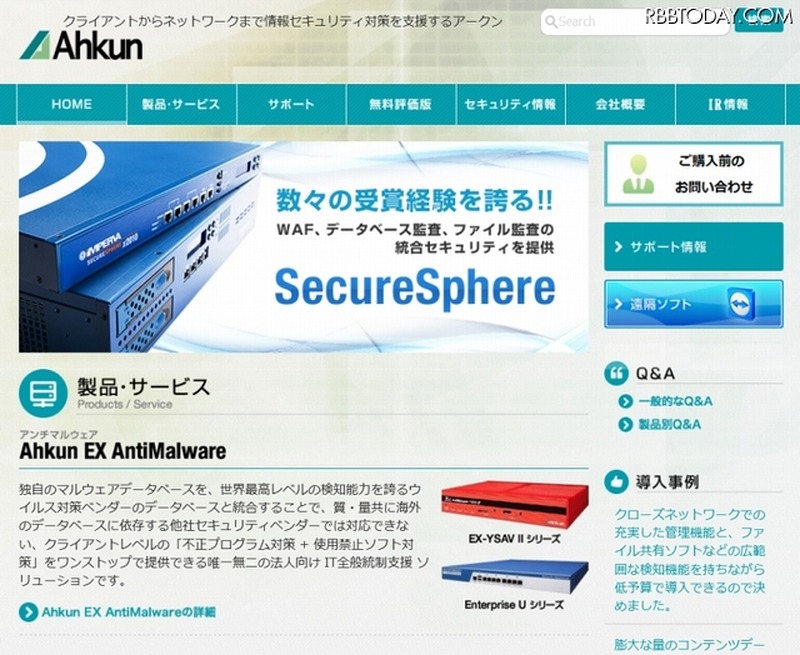
「アークン」サイト
「アークン」サイト 全 2 枚 拡大写真
 セキュリティ企業のアークンは13日、同社の顧客情報の漏えいにともない、恐喝被害に遭ったことを明らかにした。

 何者かが、同社のバックアップサーバに不正アクセスし、顧客企業リストの一部を窃取。「要求額の金銭を支 払わなければ当該情報を公開する」と恐喝する匿名の封書を、1月4日に受け取ったという。実際に不正アクセスの痕跡が確認されたため、警察および外部の専門機関の協力を得て、事実関係の調査および再発防止に向けた対応を開始したとのこと。

 窃取された可能性が判明している企業は3,859社で、会社名、担当者名、メールアドレス、電話番号、住所の5項目が漏えいの可能性がある。情報の窃取とは別に、3社のアカウントへの不正アクセスの痕跡も確認されている。

 現在、不正アクセスを受けたシステムに対し、侵入原因と被害範囲の調査を実施中。さらに他システムに対しても、全面的な調査を行っている。同社では被害対象の企業に謝罪の手紙と500円のクオカードを送る予定。

セキュリティ会社が情報漏えいし、恐喝被害に

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop