「Apache Struts 2」の脆弱性への攻撃確認、送信元は中国や米国(日本IBM) | ScanNetSecurity
2026.09.30(水)

「Apache Struts 2」の脆弱性への攻撃確認、送信元は中国や米国(日本IBM)

日本IBMは、Apache Struts2の脆弱性を悪用する攻撃と考えられる通信が発生していることをTokyo SOCにおいて確認しているとして、注意を呼びかけている。

脆弱性と脅威 脅威動向
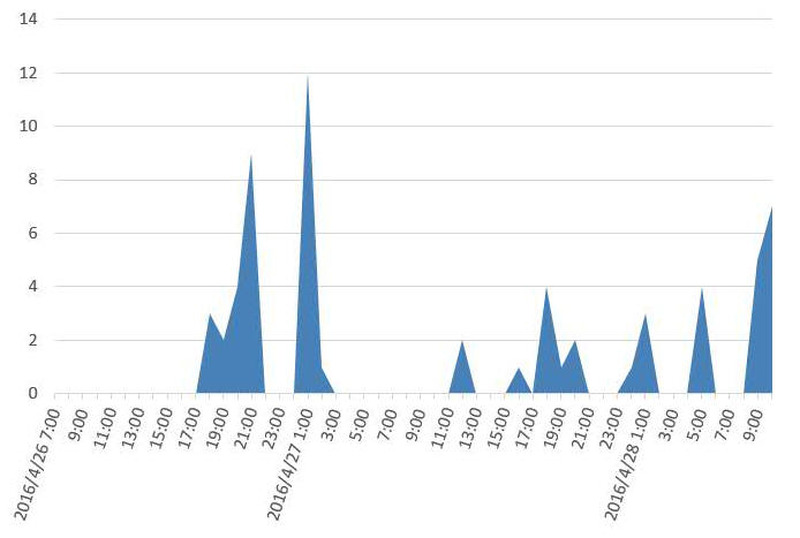
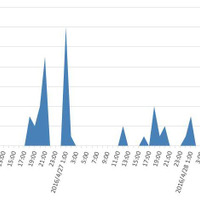
Tokyo SOCにおけるApache Struts2の脆弱性(CVE-2016-3081/S2-032)に関連する検知数の推移
Tokyo SOCにおけるApache Struts2の脆弱性(CVE-2016-3081/S2-032)に関連する検知数の推移 全 1 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は4月28日、Apache Struts2の脆弱性(CVE-2016-3081/S2-032)を悪用する攻撃と考えられる通信が発生していることをTokyo SOCにおいて確認しているとして、注意を呼びかけている。この脆弱性の攻撃検証コードはすでに公開されており、脆弱性を悪用する不正なリクエストが送られた場合にはシステム上で悪意あるコードが実行されたり、アプリケーションがクラッシュする可能性がある。

Tokyo SOCでは、4月26日18時頃から本脆弱性を狙ったと考えられる通信を検知している。また、攻撃の送信元としては中国、アメリカなどが挙げられる。影響を受けるバージョンは「Apache Struts 2.3.20 - 2.3.28」(Apache Struts 2.3.20.3および2.3.24.3は影響を受けない)であり、該当するバージョンを使用している場合には、DMI機能の無効化や修正済みバージョンへのアップデートの実施を行うよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

    モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

  2. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

    扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

  5. 「ワンストップジョブサイトくまもと」が改ざん被害、フェイクアラートが表示される状態に

    「ワンストップジョブサイトくまもと」が改ざん被害、フェイクアラートが表示される状態に

ランキングをもっと見る
PageTop