「IoTセキュリティガイドラインver1.0」公表、安心して利用できる環境目指す(総務省、経済産業省) | ScanNetSecurity
2026.10.02(金)

「IoTセキュリティガイドラインver1.0」公表、安心して利用できる環境目指す(総務省、経済産業省)

総務省および経済産業省は、「IoTセキュリティガイドラインver1.0」および意見募集の結果を公表した。

製品・サービス・業界動向 業界動向
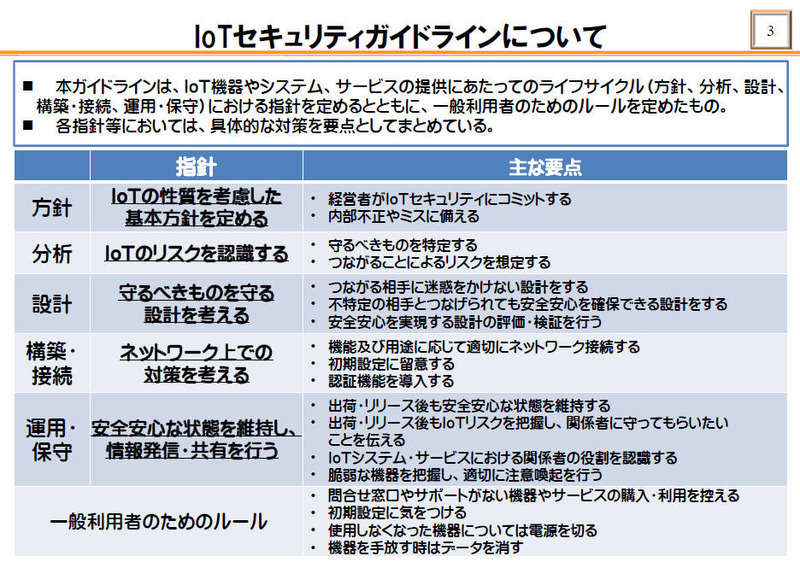
IoTセキュリティガイドラインの概要
IoTセキュリティガイドラインの概要 全 1 枚 拡大写真
総務省および経済産業省は7月5日、「IoTセキュリティガイドラインver1.0」および意見募集の結果を公表した。同ガイドラインは、「IoT推進コンソーシアム IoTセキュリティワーキンググループ」(座長:佐々木良一東京電機大学教授)にて検討を進めてきたもので、意見募集を経て策定されたもの。29者からの意見も公表している。

同ガイドラインは、「IoT機器やシステム、サービスについて、その関係者がセキュリティ確保の観点から求められる基本的な取組を、セキュリティ・バイ・デザインを基本原則としつつ、明確化することによって、産業界による積極的な開発等の取組を促すとともに、利用者が安心してIoT機器やシステム、サービスを利用できる環境を生み出すことにつなげる」ことを目的としている。

ガイドラインは5つの指針と「一般利用者のためのルール」によって構成されており、指針はそれぞれ「方針」「分析」「設計」「構築・接続」「運用・保守」に対応する。具体的な指針は「IoTの性質を考慮した基本方針を定める」「IoTのリスクを認識する」「守るべきものを守る設計を考える」「ネットワーク上での対策を考える」「安全安心な状態を維持し、情報発信・共有を行う」となっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

ランキングをもっと見る
PageTop