インシデント報告は前四半期と同水準で推移--JPCERT/CCレポート(JPCERT/CC) | ScanNetSecurity
2026.11.04(水)

インシデント報告は前四半期と同水準で推移--JPCERT/CCレポート(JPCERT/CC)

JPCERT/CCは、2016年4月1日から6月30日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
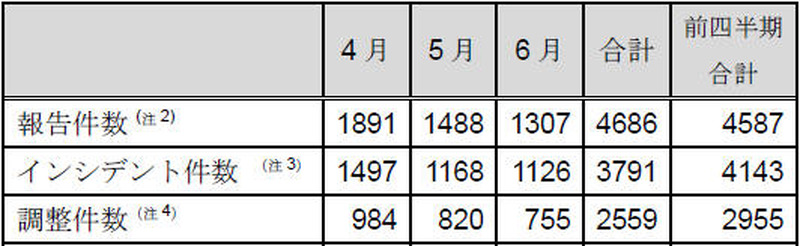
インシデント報告関連件数
インシデント報告関連件数 全 4 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月14日、2016年4月1日から6月30日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。インシデント報告対応レポートによると、同四半期にJPCERT/CCに寄せられたインシデント報告件数は4,686件で、前四半期(4,587件)から2%増加した。

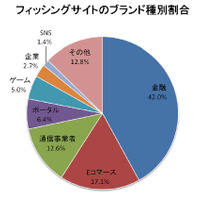
インシデントの内訳は「スキャン」が40.1%、「Webサイト改ざん」が28.1%、「フィッシングサイト」が16.9%を占めた。フィッシングサイト全体では、金融機関のサイトを装ったものが42.0%、Eコマースサイトを装ったものが17.1%を占めている。本四半期に報告が寄せられたフィッシングサイトの件数は642件で、前四半期の645件から0.5%減少し、前年度同期(491件)との比較では31%の増加となっている。

活動概要では、「FIRST理事JPCERT/CC スタッフが再選」「『2015年度CSIRT構築および運用における実態調査』を公開」「攻撃者の行動によって残る痕跡を調査するための文書を公開」「OWASP のWeb アプリケーションのセキュリティ要件を邦訳して公開」「サイバーセキュリティ対策活動への協力者に感謝状贈呈」をトピックに挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. 日本のキャッシュレス決済比率は36%、二酸化炭素排出量を抑制する試算も

    日本のキャッシュレス決済比率は36%、二酸化炭素排出量を抑制する試算も

  4. 枕の通販サイトへ不正アクセス、カード情報が流出の可能性(Kitamura Japan)

    枕の通販サイトへ不正アクセス、カード情報が流出の可能性(Kitamura Japan)

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop