従業員は8人に1人、役員は5人に1人が標的型メールの添付ファイルを開く(NRIセキュア) | ScanNetSecurity
2026.11.04(水)

従業員は8人に1人、役員は5人に1人が標的型メールの添付ファイルを開く(NRIセキュア)

NRIセキュアは、「サイバーセキュリティ傾向分析レポート2016」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
従業員は8人に1人、役員は5人に1人が標的型メールの添付ファイルを開く(NRIセキュア)
従業員は8人に1人、役員は5人に1人が標的型メールの添付ファイルを開く(NRIセキュア) 全 4 枚 拡大写真
NRIセキュアテクノロジーズ株式会社(NRIセキュア)は8月18日、「サイバーセキュリティ傾向分析レポート2016」を発表した。同レポートは、同社が提供する情報セキュリティ対策サービスを通じて蓄積したデータをもとに、最新の動向分析と推奨する対策をまとめたもの。今回で12回目となる。

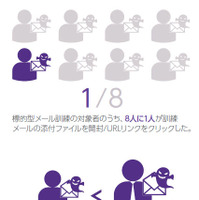
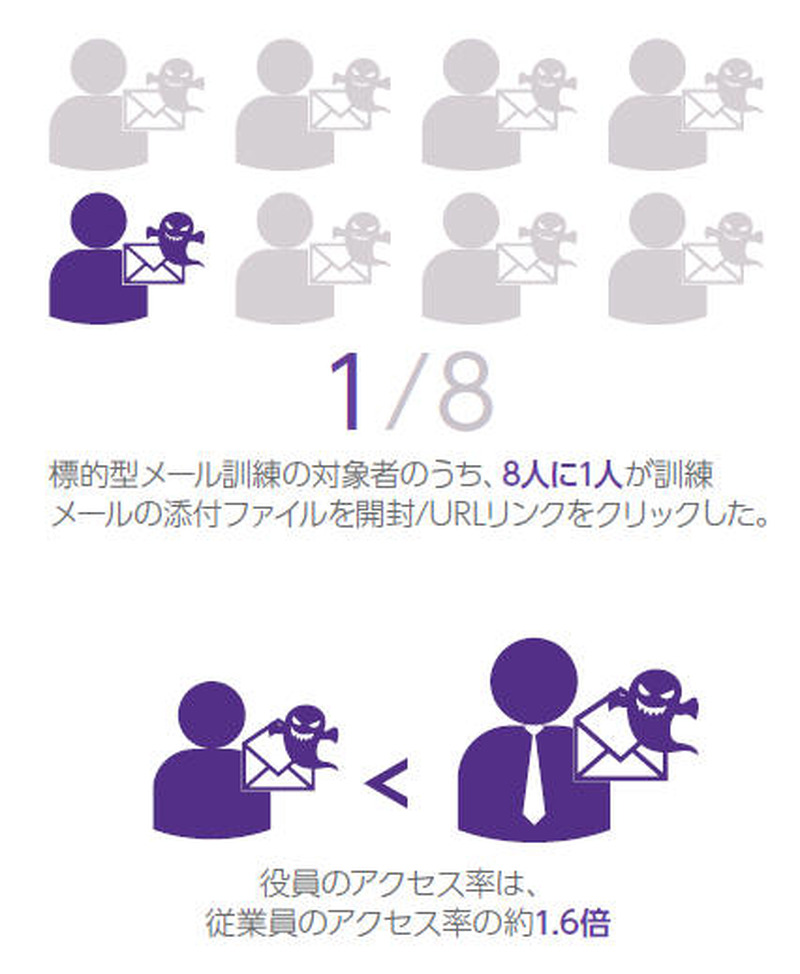
レポートによると、「標的型メール攻撃シミュレーション(標的型メールへの対応訓練)」サービスの結果を分析したところ、およそ従業員は8人に1人、役員は5人に1人が標的型メールに添付されたファイルを開いたり、URLをクリックした。この割合は、過去3年にわたり大きな改善が見られないという。同社では、受信者が標的型メールを開封してしまう前提で、多層的な対策を検討すべきとしている。

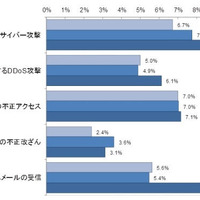
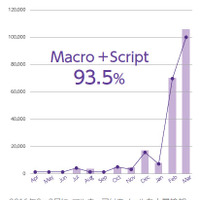
2016年2~3月にかけて、同社が管理するウイルスチェックサーバでマルウェア付きメールの検知数が急増した。その9割以上が、ワードやエクセルなどマクロが付加されたオフィス文書とスクリプトファイルであったという。また、大量のマルウェア添付メールにより、高度なマルウェア対策製品が高負荷の状態に陥り、業務メールの配信遅延につながる可能性もある。

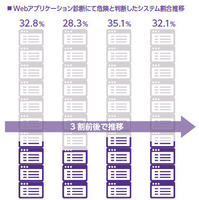
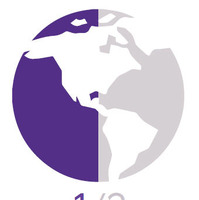
「Webアプリケーション診断」で危険と判定したシステムの75.2%は、「アクセスコントロール」に関する問題を抱えていることも明らかになった。さらに、Webサイト群探索棚卸しサービス「GR360」で、企業が自社で管理すべき外部向けWebサイトを調査したところ、一元的にその存在を把握できていたWebサイトは半数にとどまった。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  5. 業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

    業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

ランキングをもっと見る
PageTop